
Уязвимости в Model Context Protocol выявляют риски при взаимодействии ИИ-агентов

Независимый исследователь Сайед Анас Мохиуддин обнаружил критические уязвимости в Model Context Protocol (MCP), стандарте, используемом для связи между ИИ-агентами. Исследование показывает, что злоумышленники могут использовать пробелы в доверии внутри внутренних сетей для проведения атак типа инъекции промптов. Компрометируя одного агента, хакеры могут распространять вредоносные инструкции на другие связанные агенты, что ведет к утечке данных и несанкционированному доступу к конфиденциальной информации. Такие организации, как Google, JP Morgan Chase и ряд государственных структур, признали наличие уязвимостей, связанных с этим взаимодействием. Полученные данные подчеркивают структурную слабость в том, как ИИ-агенты в настоящее время обрабатывают доверие и защитные механизмы. Поскольку организации все чаще внедряют автономных агентов, исследование подчеркивает острую необходимость в более надежных протоколах безопасности, чтобы предотвратить горизонтальное перемещение злоумышленников и обеспечить проверку инструкций, передаваемых между агентами.
This is a summary. Read the full article at the original source:
Ars TechnicaПохожие

Исследователи из Нидерландов и Италии представили новую атаку, расширяющую класс уязвимостей Spectre-v2. В отличие от оригинальной атаки 2018 года, ис…

Новый бэкдор на базе Linux, получивший название ClingSTUN, активно атакует уязвимые устройства «Интернета вещей» (IoT), превращая их в прокси-узлы. По…
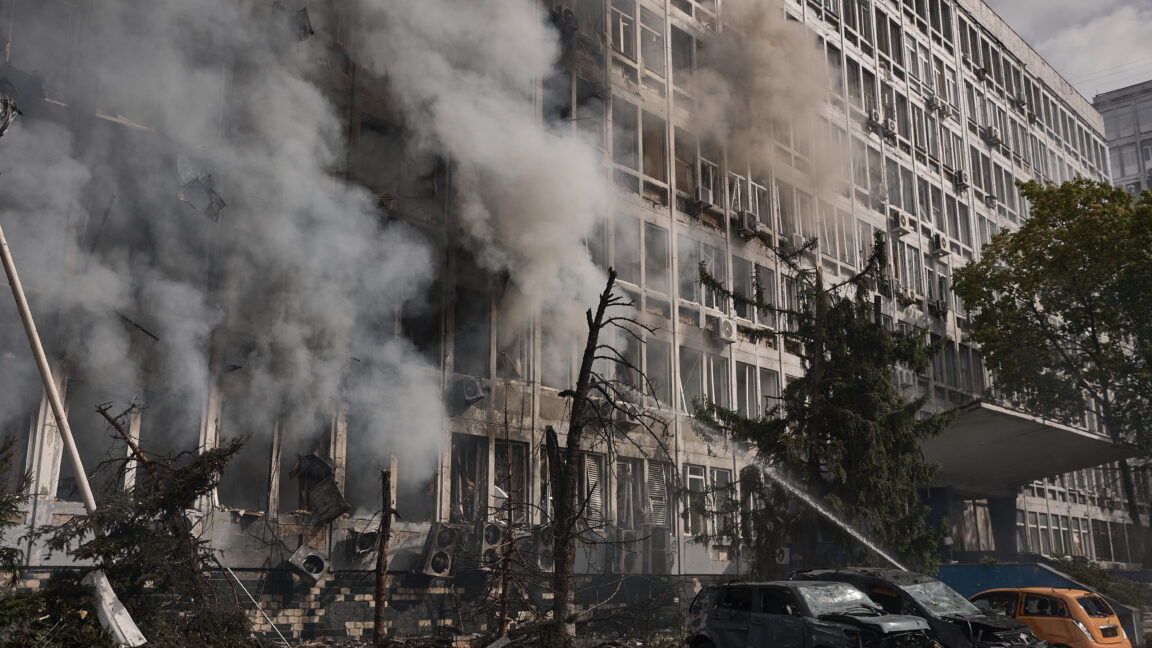
Российские беспилотники наносят удары по украинским центрам обработки данных и телекоммуникационной инфраструктуре
Недавняя эскалация ударов российских реактивных беспилотников была направлена на центры обработки данных и телекоммуникационную инфраструктуру в Киеве…