
Security Week 2641: новая атака типа Spectre-v2

Исследователи из Нидерландов и Италии представили новую атаку, расширяющую класс уязвимостей Spectre-v2. В отличие от оригинальной атаки 2018 года, использующей инъекцию команд, новый метод основан на повторном использовании информации в системе предсказания ветвлений процессора (Branch Target Reuse). Уязвимость возникает при взаимодействии с JIT-компиляторами, что ранее считалось маловероятным сценарием. В ходе исследования была успешно продемонстрирована утечка секретных данных через JIT-компилятор cBPF в ядре Linux. Также эксперты проанализировали потенциальные риски для компиляторов SpiderMonkey (Firefox) и GraalVM. Данная работа подчеркивает необходимость пересмотра подходов к безопасности механизмов предсказания ветвлений в современных процессорах, так как комбинация особенностей JIT-компиляции и аппаратных оптимизаций открывает новые векторы для атак по сторонним каналам.
This is a summary. Read the full article at the original source:
HabrПохожие

Уязвимости в Model Context Protocol выявляют риски при взаимодействии ИИ-агентов
Независимый исследователь Сайед Анас Мохиуддин обнаружил критические уязвимости в Model Context Protocol (MCP), стандарте, используемом для связи межд…

Новый бэкдор на базе Linux, получивший название ClingSTUN, активно атакует уязвимые устройства «Интернета вещей» (IoT), превращая их в прокси-узлы. По…
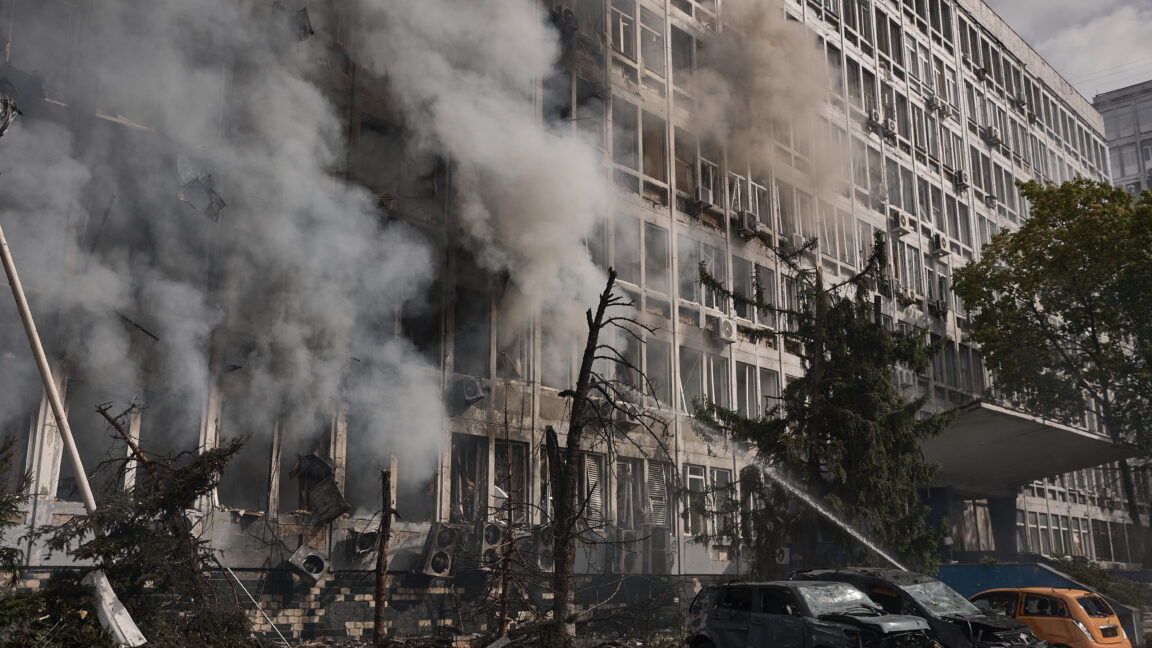
Российские беспилотники наносят удары по украинским центрам обработки данных и телекоммуникационной инфраструктуре
Недавняя эскалация ударов российских реактивных беспилотников была направлена на центры обработки данных и телекоммуникационную инфраструктуру в Киеве…