
ClingSTUN превращает уязвимые IoT-устройства в прокси-узлы

Новый бэкдор на базе Linux, получивший название ClingSTUN, активно атакует уязвимые устройства «Интернета вещей» (IoT), превращая их в прокси-узлы. По данным исследователей, вредоносное ПО использует 24 известные уязвимости безопасности для получения несанкционированного доступа к оборудованию. После компрометации эти устройства используются для маршрутизации вредоносного трафика, что эффективно скрывает источник кибератак. Ключевой особенностью ClingSTUN является использование легитимных публичных STUN-серверов для облегчения связи и маскировки инфраструктуры управления. Используя эти стандартные сетевые протоколы, злоумышленники значительно усложняют задачу специалистам по безопасности по обнаружению и блокировке вредоносной активности. Это открытие подчеркивает постоянные риски, связанные с необновленным IoT-оборудованием, и креативные методы, которые используют злоумышленники для сохранения присутствия в скомпрометированных сетях. Эксперты по безопасности призывают пользователей обновлять прошивки и внедрять надежный сетевой мониторинг для снижения угрозы, исходящей от этого сложного бэкдора.
This is a summary. Read the full article at the original source:
Dark ReadingПохожие
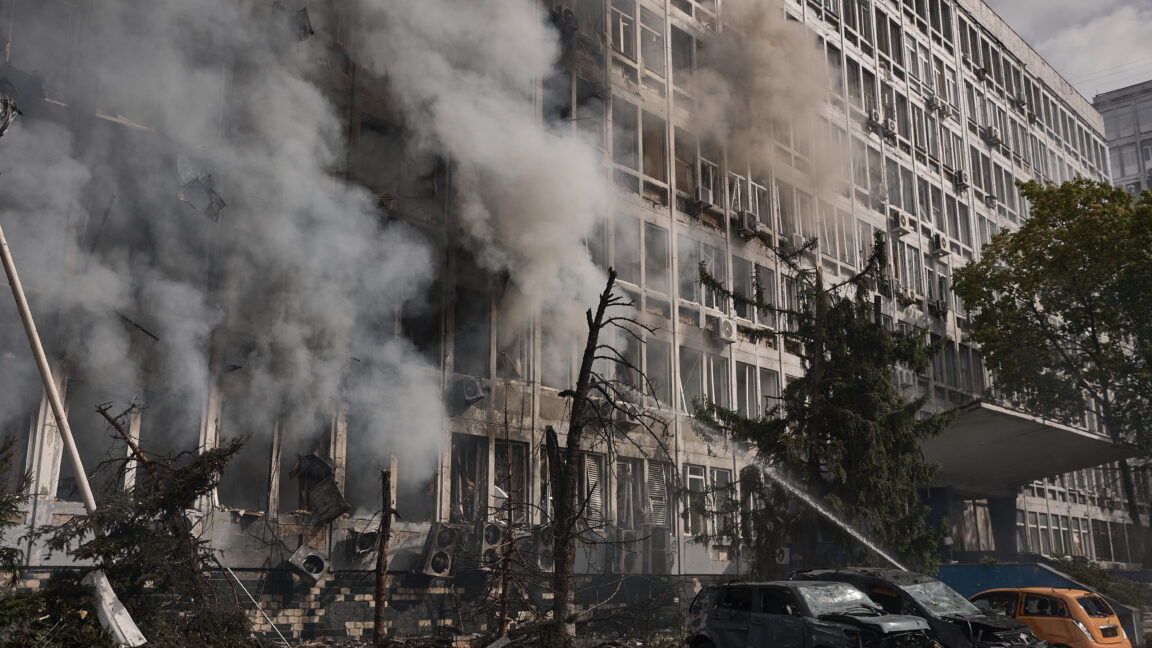
Российские беспилотники наносят удары по украинским центрам обработки данных и телекоммуникационной инфраструктуре
Недавняя эскалация ударов российских реактивных беспилотников была направлена на центры обработки данных и телекоммуникационную инфраструктуру в Киеве…
Китайские хакеры выдают себя за чиновников США для кибершпионажа в сфере ИИ
Новая хакерская группировка, получившая обозначение TA419, была замечена в проведении сложных кампаний по кибершпионажу, направленных против экспертов…
Pixel 11 может остаться без поддержки GrapheneOS из-за несоответствия стандартам безопасности
Проект GrapheneOS сообщил, что будущая серия смартфонов Google Pixel 11 может не получить поддержку их операционной системы, ориентированной на конфид…