
Նախագծված խաբկանք. CISA-ի ուղեցույցը կիբերհանցագործներին մոլորեցնելու համար
Կիբերանվտանգության և ենթակառուցվածքների անվտանգության գործակալությունը (CISA) հրապարակել է նոր ուղեցույց, որը նպատակ ունի օգնել սահմանափակ ռեսուրսներ ունեցող կազմակերպություններին կիրառել խաբուսիկ տեխնոլոգիաներ՝ կիբերսպառնալիքներից պաշտպանվելու համար: «Նախագծված խաբկանքի» միջոցով ընկերությունները կարող են տեղադրել թակարդներ և կեղծ տվյալներ՝ ներխուժման վաղ փուլում հարձակվողներին հայտնաբերելու և շփոթեցնելու համար: Գործակալությունը շեշտում է, որ այս ռազմավարությունները չեն պահանջում հսկայական բյուջեներ կամ բարդ ենթակառուցվածքներ, ինչը դրանք հասանելի է դարձնում փոքր կազմակերպությունների համար: Ուղեցույցը նկարագրում է, թե ինչպես ինտեգրել այս տարրերը գործող ցանցային ճարտարապետության մեջ՝ հարձակվողների համար բարձրացնելով հարձակման արժեքը: Ստիպելով հակառակորդներին փոխազդել կեղծ ակտիվների հետ՝ անվտանգության թիմերը կարող են արժեքավոր տեղեկություններ ստանալ հարձակվողների մարտավարության մասին՝ միաժամանակ դանդաղեցնելով նրանց առաջխաղացումը: Այս նախաձեռնությունը նշանավորում է ռազմավարական տեղաշարժ դեպի նախաձեռնողական պաշտպանություն:
This is a summary. Read the full article at the original source:
Dark ReadingԿապակցված
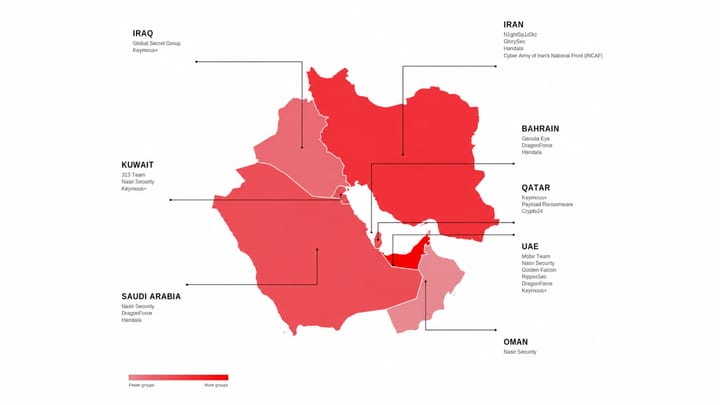
ԱՄԷ-ն և Սաուդյան Արաբիան բախվում են բարդ կիբերհարձակումների ալիքի
Dark Reading-ի վերջին զեկույցը ընդգծում է Պարսից ծոցի տարածաշրջանում կիբերսպառնալիքների զգալի աճը: 2026 թվականի առաջին կիսամյակում Արաբական Միացյալ Էմ…
Հարձակվողները մանիպուլյացիայի են ենթարկում AI չաթ-բոտերը՝ ապատեղեկատվության և ֆիշինգի մասշտաբային արշավներում
Հարձակվողները ավելի հաճախ են թիրախավորում գեներատիվ AI հարթակները, ներառյալ ChatGPT-ն, Gemini-ն և Google AI Overview-ը՝ լայնածավալ ապատեղեկատվության և…

Meta-ի Muse AI օգնականը թողարկվել է լուրջ անվտանգության թերությամբ
Meta-ն շտկել է իր Muse AI օգնականի մեջ հայտնաբերված կրիտիկական «զրոյական օրվա» խոցելիությունը, որը նախատեսված էր Mac օգտատերերի աշխատանքը հեշտացնելու…