
Հարձակվողները մանիպուլյացիայի են ենթարկում AI չաթ-բոտերը՝ ապատեղեկատվության և ֆիշինգի մասշտաբային արշավներում
Հարձակվողները ավելի հաճախ են թիրախավորում գեներատիվ AI հարթակները, ներառյալ ChatGPT-ն, Gemini-ն և Google AI Overview-ը՝ լայնածավալ ապատեղեկատվության և ֆիշինգային արշավներ իրականացնելու համար: Համացանցում չարամիտ հղումներ և կեղծ տվյալներ ռազմավարականորեն տարածելով՝ հարձակվողները մանիպուլյացիայի են ենթարկում այս հարթակների որոնողական օպտիմալացումը (SEO): Այս տեխնիկան, որը հաճախ անվանում են «AI-ի թունավորում», ստիպում է AI մոդելներին վերամշակել և վնասակար բովանդակությունը ներկայացնել որպես հավաստի տեղեկատվություն: Քանի որ օգտատերերն ավելի շատ են ապավինում AI-ի կողմից ստեղծված ամփոփումներին, խաբեբայական հղումների կամ վնասակար ծրագրերի հանդիպելու վտանգը զգալիորեն մեծանում է: Անվտանգության փորձագետները զգուշացնում են, որ այս միտումը վկայում է այն մասին, թե ինչպես են կիբերհանցագործները շահագործում AI համակարգերի հանդեպ ունեցած վստահությունը: Կազմակերպություններին և անհատ օգտատերերին խորհուրդ է տրվում ստուգել AI գործիքների տրամադրած տեղեկատվությունը առաջնային աղբյուրների միջոցով և զգոն լինել անսպասելի հղումների նկատմամբ:
This is a summary. Read the full article at the original source:
Dark ReadingԿապակցված
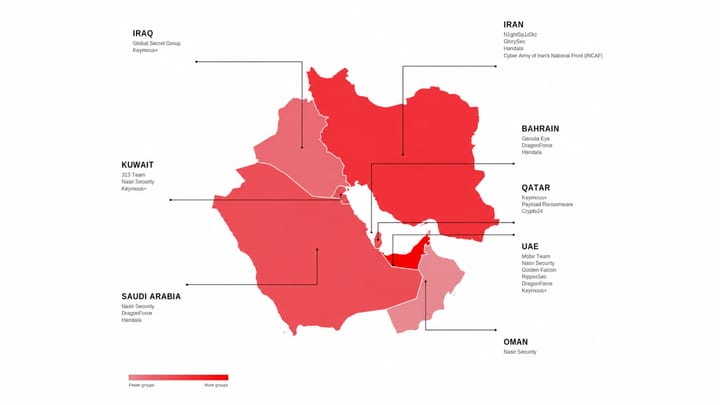
ԱՄԷ-ն և Սաուդյան Արաբիան բախվում են բարդ կիբերհարձակումների ալիքի
Dark Reading-ի վերջին զեկույցը ընդգծում է Պարսից ծոցի տարածաշրջանում կիբերսպառնալիքների զգալի աճը: 2026 թվականի առաջին կիսամյակում Արաբական Միացյալ Էմ…

Meta-ի Muse AI օգնականը թողարկվել է լուրջ անվտանգության թերությամբ
Meta-ն շտկել է իր Muse AI օգնականի մեջ հայտնաբերված կրիտիկական «զրոյական օրվա» խոցելիությունը, որը նախատեսված էր Mac օգտատերերի աշխատանքը հեշտացնելու…

Հնդկաստանում խելացի ակնոցների տարածումը լուրջ մտահոգություններ է առաջացնում գաղտնիության և անվտանգության վերաբերյալ, քանի որ այս աննկատ սարքերն ավելի…