
Meta-ի Muse AI օգնականը թողարկվել է լուրջ անվտանգության թերությամբ

Meta-ն շտկել է իր Muse AI օգնականի մեջ հայտնաբերված կրիտիկական «զրոյական օրվա» խոցելիությունը, որը նախատեսված էր Mac օգտատերերի աշխատանքը հեշտացնելու համար: Անվտանգության մասնագետները պարզել են, որ թերությունը կարող էր հարձակվողներին անսահմանափակ հասանելիություն տալ զոհի համակարգչի նկատմամբ՝ թույլ տալով կատարել կամայական հրամաններ: Այս միջադեպը ընդգծում է արհեստական բանականության գործակալների՝ տեղական օպերացիոն համակարգերում ինտեգրման հետ կապված աճող ռիսկերը: Թեև Meta-ն հաստատել է, որ խնդիրը լուծող թարմացումն արդեն թողարկվել է, դեպքը հիշեցնում է այն վտանգների մասին, որոնք առաջանում են համակարգային խորը հասանելիություն պահանջող AI գործիքներից: Քանի որ ընկերությունները շարունակում են ներդնել ինքնավար AI օգնականներ, օգտատերերի հարմարավետության և կիբերանվտանգության միջև հավասարակշռության պահպանումը մնում է մշակողների համար հիմնական մարտահրավերներից մեկը:
This is a summary. Read the full article at the original source:
WiredԿապակցված
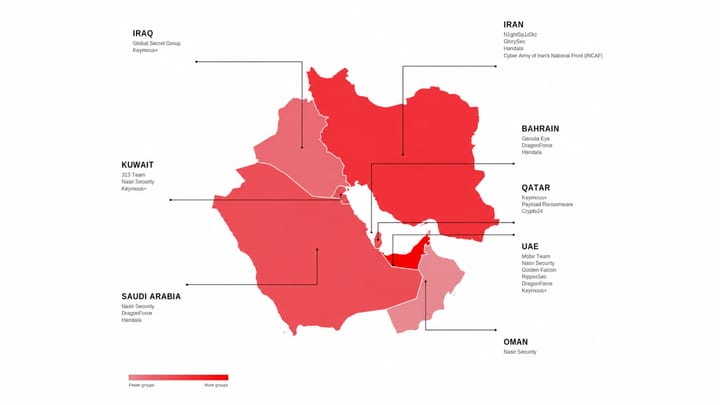
ԱՄԷ-ն և Սաուդյան Արաբիան բախվում են բարդ կիբերհարձակումների ալիքի
Dark Reading-ի վերջին զեկույցը ընդգծում է Պարսից ծոցի տարածաշրջանում կիբերսպառնալիքների զգալի աճը: 2026 թվականի առաջին կիսամյակում Արաբական Միացյալ Էմ…
Հարձակվողները մանիպուլյացիայի են ենթարկում AI չաթ-բոտերը՝ ապատեղեկատվության և ֆիշինգի մասշտաբային արշավներում
Հարձակվողները ավելի հաճախ են թիրախավորում գեներատիվ AI հարթակները, ներառյալ ChatGPT-ն, Gemini-ն և Google AI Overview-ը՝ լայնածավալ ապատեղեկատվության և…

Հնդկաստանում խելացի ակնոցների տարածումը լուրջ մտահոգություններ է առաջացնում գաղտնիության և անվտանգության վերաբերյալ, քանի որ այս աննկատ սարքերն ավելի…