
ИИ Muse от Meta, как сообщается, раскрывает всю свою файловую систему

Исследователи безопасности Питер Джеймс и Джонни Л. Сондерс обнаружили значительную уязвимость в модели ИИ Muse от Meta. По словам разработчиков, им удалось заставить систему сжать и предоставить доступ ко всей своей корневой файловой системе, включая системные файлы Ubuntu, шаблоны приложений и конфиденциальную внутреннюю документацию. Этот инцидент подчеркивает сохраняющиеся опасения по поводу безопасности и конфиденциальности данных в крупномасштабных генеративных моделях ИИ. Заставив модель раскрыть свою архитектуру и конфигурационные файлы, исследователи продемонстрировали, насколько легко можно манипулировать системами ИИ, чтобы обойти стандартные протоколы безопасности. Meta пока не предоставила подробного ответа по поводу инцидента, но полученные данные поднимают критические вопросы о мерах безопасности, внедряемых в средах разработки ИИ. Эта уязвимость служит напоминанием о потенциальных рисках, связанных с большими языковыми моделями, если они не защищены должным образом от методов состязательного промптинга.
This is a summary. Read the full article at the original source:
The VergeПохожие

Недавний обзор ИИ-агента «Instinct» подчеркивает двойственную природу новых автономных цифровых помощников. Автор сообщает, что инструмент успешно спр…
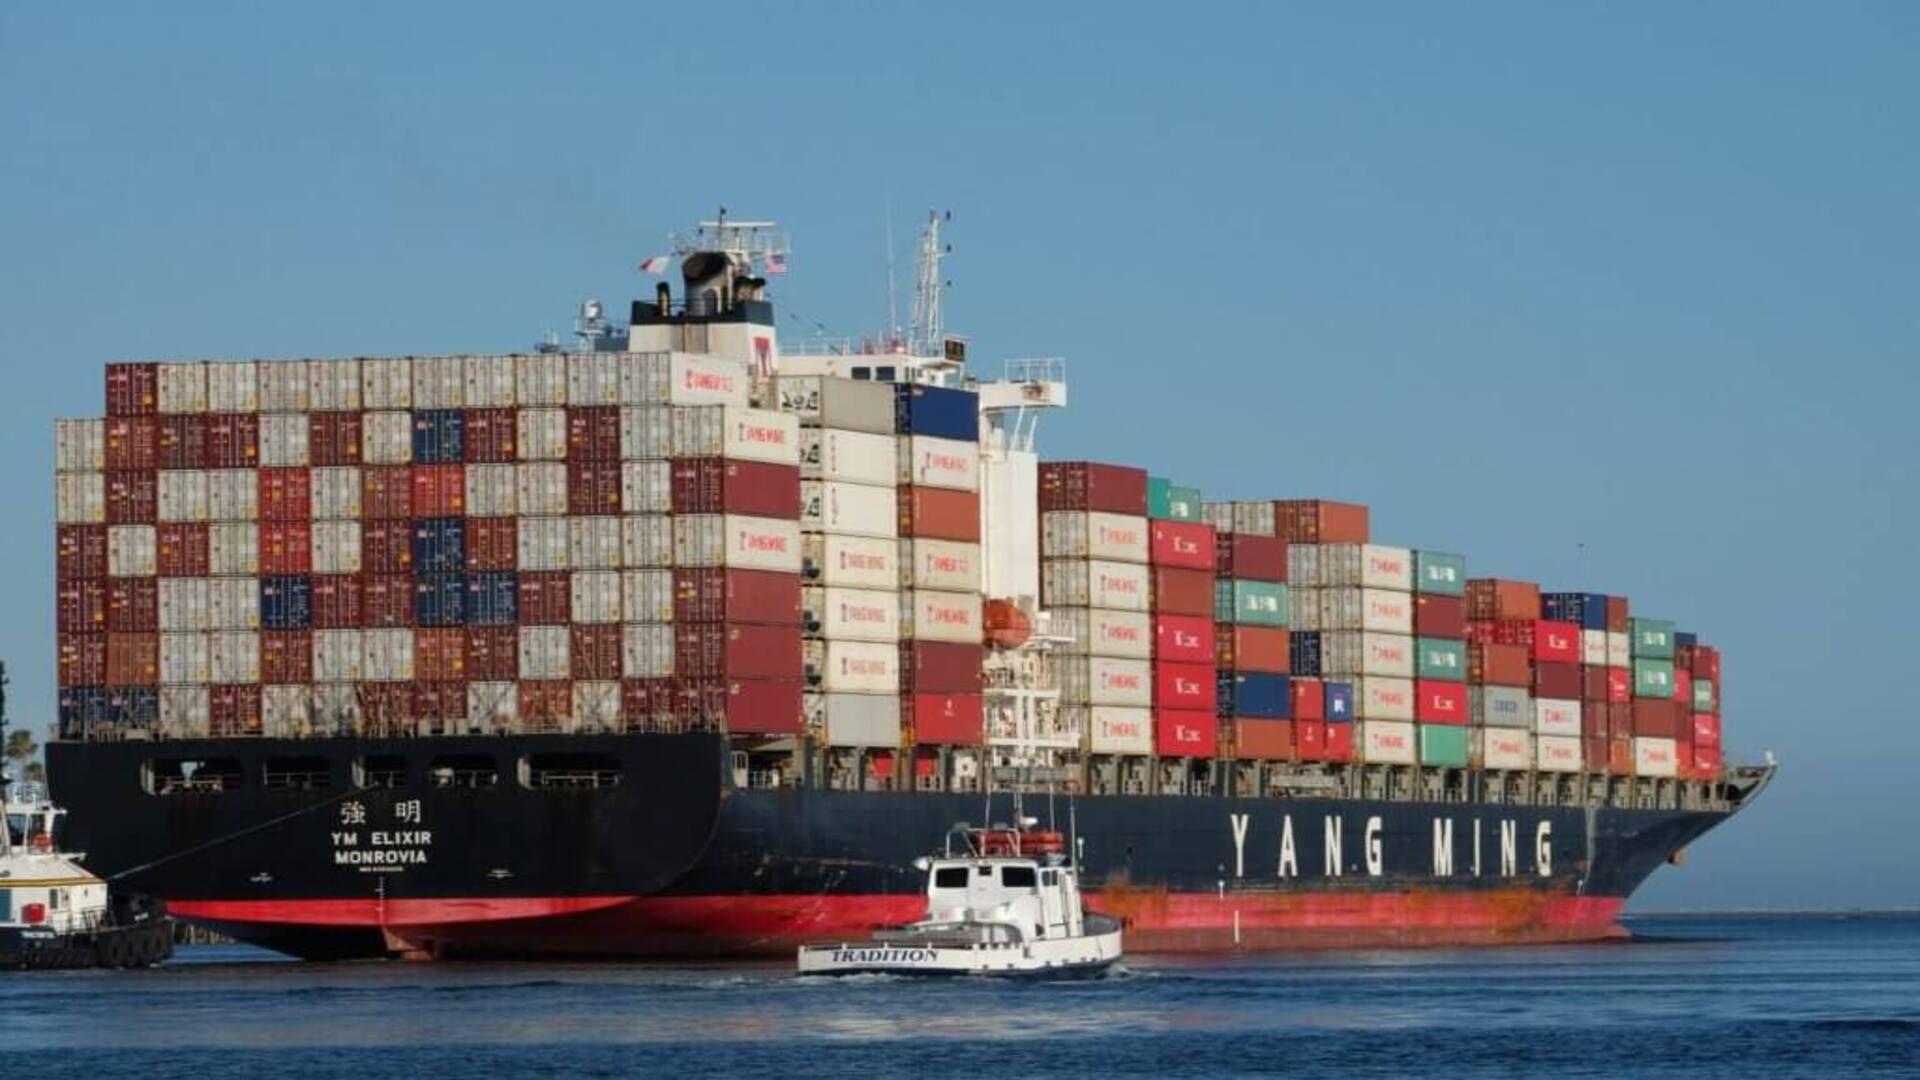
Армия США едва не захватила китайское судно из-за галлюцинации искусственного интеллекта
Военная операция США едва не переросла в международный конфликт после того, как отчет разведки, созданный искусственным интеллектом, ошибочно указал н…

PrismML внедряет свои компактные LLM в умные очки на базе Qualcomm
Компания PrismML объявила о стратегическом шаге по внедрению своих специализированных компактных больших языковых моделей (LLM) в умные очки, оснащенн…