
Обман как стратегия: руководство CISA по нейтрализации киберпреступников
Агентство по кибербезопасности и защите инфраструктуры (CISA) выпустило новое руководство, призванное помочь организациям с ограниченными ресурсами внедрять технологии обмана для защиты от киберугроз. Используя подход «обман как стратегия», компании могут развертывать ловушки и приманки для обнаружения и дезориентации злоумышленников на ранних этапах проникновения. Агентство подчеркивает, что эти методы не требуют огромных бюджетов или сложной инфраструктуры, что делает их доступными для небольших организаций. Руководство описывает способы интеграции этих элементов в существующие сетевые архитектуры, чтобы повысить стоимость атаки для злоумышленников. Заставляя противников взаимодействовать с фальшивыми активами, группы безопасности могут получить ценную информацию о тактиках и методах хакеров, одновременно замедляя их продвижение. Эта инициатива знаменует собой стратегический сдвиг в сторону проактивной защиты, побуждая организации выйти за рамки традиционной периметральной безопасности и принять более устойчивые, основанные на ловушках методы защиты.
This is a summary. Read the full article at the original source:
Dark ReadingПохожие
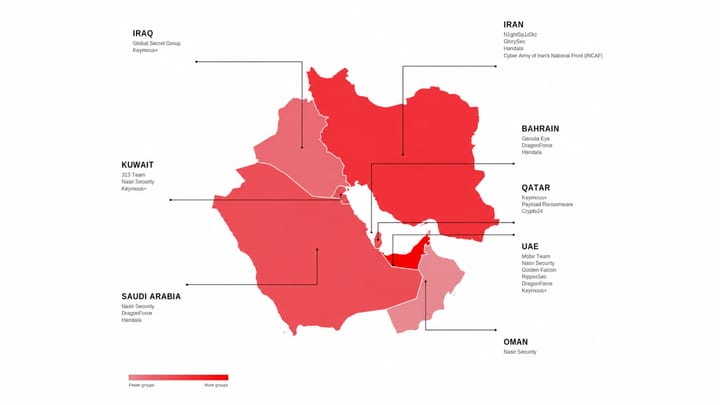
ОАЭ и Саудовская Аравия сталкиваются с волной сложных кибератак
Последний отчет Dark Reading указывает на значительную эскалацию киберугроз в регионе Персидского залива. В первой половине 2026 года Объединенные Ара…
Злоумышленники манипулируют ИИ-чат-ботами в рамках масштабных кампаний по дезинформации и фишингу
Злоумышленники все чаще используют генеративные ИИ-платформы, включая ChatGPT, Gemini и Google AI Overview, для проведения масштабных кампаний по дези…

Компания Meta устранила критическую уязвимость «нулевого дня» в своем ИИ-помощнике Muse, предназначенном для оптимизации работы пользователей Mac. Исс…