
ОАЭ и Саудовская Аравия сталкиваются с волной сложных кибератак
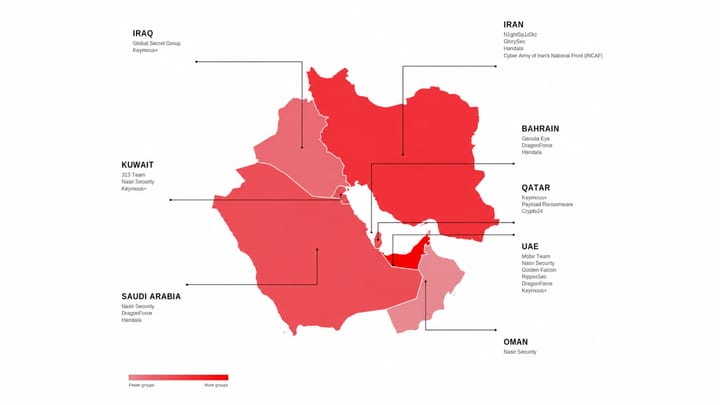
Последний отчет Dark Reading указывает на значительную эскалацию киберугроз в регионе Персидского залива. В первой половине 2026 года Объединенные Арабские Эмираты и Королевство Саудовская Аравия стали основными целями, приняв на себя 50% всех зафиксированных в регионе кибератак. Аналитики по безопасности отмечают, что эти инциденты становятся все более сложными и автоматизированными, создавая серьезную угрозу для региональной цифровой инфраструктуры. Рост вредоносной активности подчеркивает острую необходимость укрепления защитных мер и обмена данными об угрозах между странами Залива. Поскольку злоумышленники используют все более изощренные методы, организациям в этих странах настоятельно рекомендуется уделять приоритетное внимание инвестициям в кибербезопасность для защиты критически важных активов и конфиденциальных данных от постоянных масштабных цифровых угроз.
This is a summary. Read the full article at the original source:
Dark ReadingПохожие

Инженер по защите информации Selectel Антон Дятлов делится опытом автоматизации первичного разбора инцидентов в SOC. Основная проблема заключается в б…

Недавний анализ безопасности выявил критическую уязвимость в AI-агентах, взаимодействующих с репозиториями GitHub. Атака, не требующая CVE или традици…

Недавний анализ, опубликованный USENIX, исследует развивающийся ландшафт атак «только на данные» (data-only attacks) — сложного класса киберугроз, кот…