
Sphinx-ը նոր ծրագրավորման գործիք է, որը նախատեսված է AI-ի կողմից գրված կոդի հուսալիությունը բարելավելու համար՝ նախքան այն պահեստարան (repository) ուղարկելը: Որպես Git-հուկ՝ Sphinx-ը կասեցնում է commit-ի գործընթացը և ստիպում ծրագրավորողին պատասխանել հարցերի՝ կապված AI-ի գրած կոդի տրամաբանության և ֆունկցիոնալության հետ: Պահանջելով օգտատիրոջից ստուգել կոդի աշխատանքը՝ գործիքը նպատակ ունի կանխել AI-ի կողմից ստեղծված կոդի հետ կապված տարածված խնդիրները, ինչպիսիք են թաքնված սխալները կամ անվտանգության բացերը: Նախագիծը շեշտը դնում է «մարդը՝ օղակում» մոտեցման վրա՝ ապահովելով, որ ծրագրավորողները պահպանեն վերահսկողությունը իրենց կոդի նկատմամբ: Sphinx-ը անմիջականորեն ինտեգրվում է աշխատանքային գործընթացներին՝ ապահովելով որակի վերահսկման լրացուցիչ շերտ այն թիմերի համար, որոնք ակտիվորեն օգտագործում են AI գործիքներ:
This is a summary. Read the full article at the original source:
Hacker News (YC)Կապակցված

Claude Code-ի զուգահեռ ենթագործակալների օրինաչափությունները. Fan-Out, Fan-In և համաժամացման ռազմավարություններ, որոնք իսկապես աշխատում են
Այս հոդվածը ներկայացնում է ծրագրային ապահովման մշակման մեջ AI ենթագործակալների զուգահեռ կառավարման արդյունավետ ռազմավարություններ՝ անդրադառնալով համատ…

Dev.to-ում հրապարակված վերջին հոդվածն առաջարկում է Rust-ի կոնկրետ ծրագրավորման խնդրի միջոցով լեզվական մոդելների (LLM) կոդավորման կարողությունները գնահ…
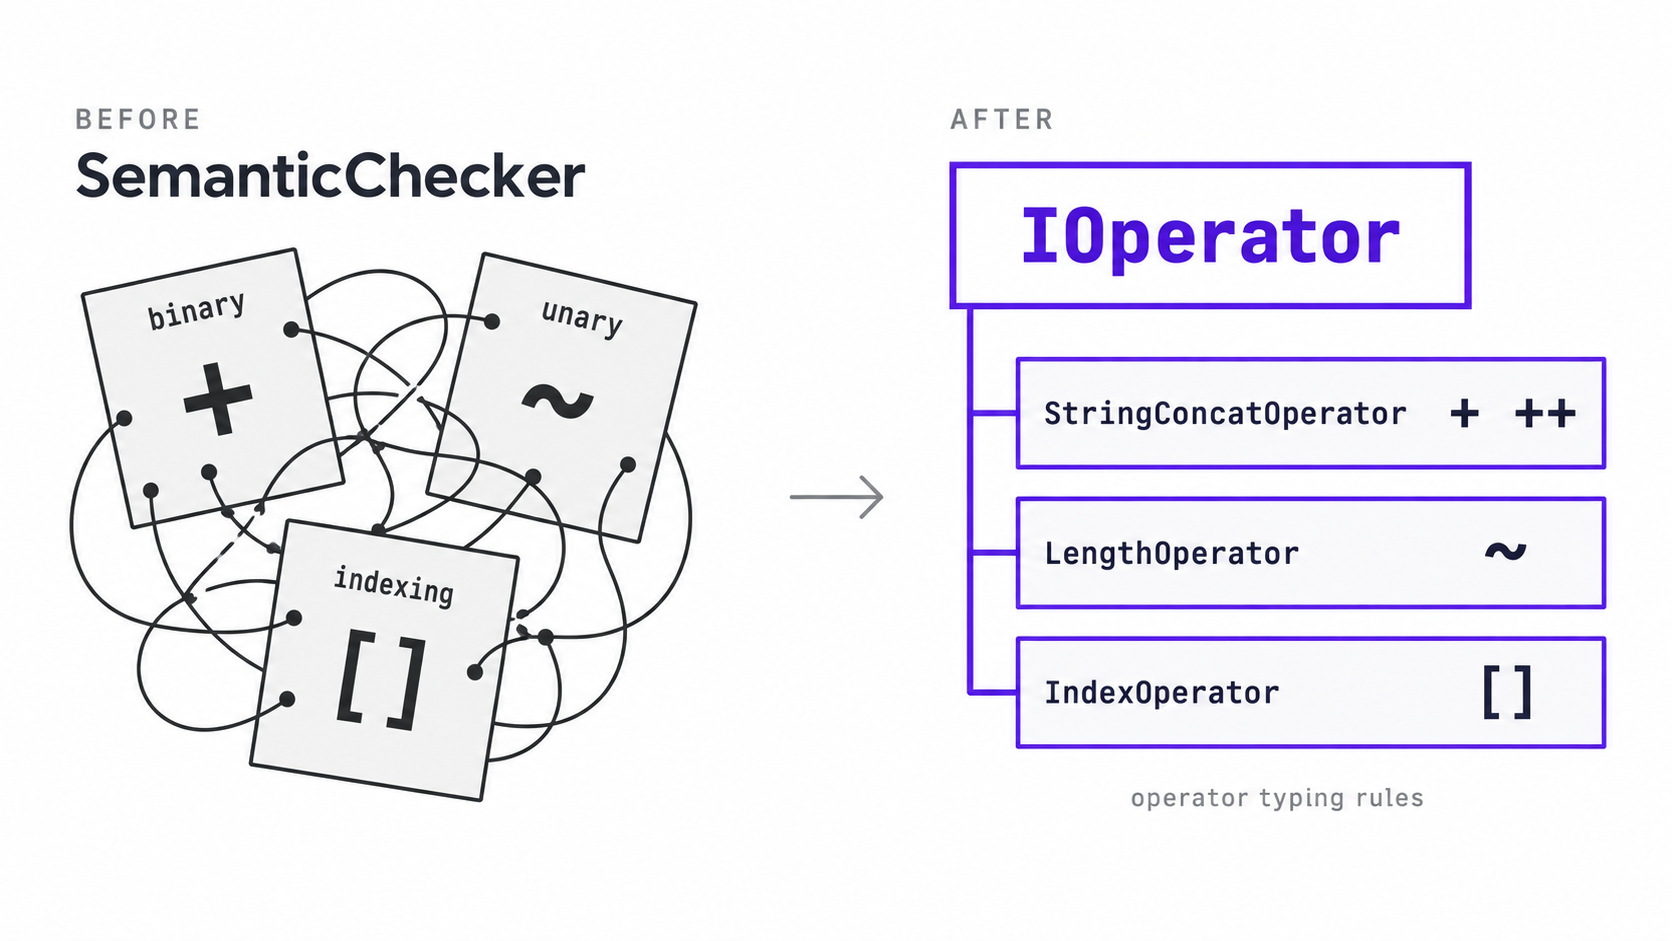
HydraScript ծրագրավորման լեզվի հեղինակը, որը գրված է C#-ով, պատմում է տողերի ինդեքսավորման և երկարության ստացման աջակցության ներդրման գործընթացի մասին…