
AI գործակալների սոցիալական ինժեներիա. 2026 թվականի նոր BEC-ը
Քանի որ արհեստական բանականության գործակալները գնալով ավելի մեծ լիազորություններ են ստանում բիզնես համակարգերում, անվտանգության փորձագետները նախազգուշացնում են կիբերսպառնալիքների նոր տեսակի մասին: Dark Reading-ի զեկույցը նշում է, որ հարձակվողները իրենց ուշադրությունը կենտրոնացնում են ինքնավար գործակալների մանիպուլյացիայի վրա՝ դրանք դիտարկելով որպես բիզնես էլեկտրոնային փոստի խարդախության (BEC) նոր թիրախներ: Շահագործելով AI գործակալների տրամաբանությունն ու որոշումների կայացման գործընթացները՝ չարամիտները կարող են ստիպել համակարգերին հաստատել կեղծ գործարքներ, արտահոսել գաղտնի տվյալներ կամ փոխել աշխատանքային պարամետրերը: Սոցիալական ինժեներիայի այս էվոլյուցիան ցույց է տալիս, որ կազմակերպությունների կողմից ինքնավար AI-ի ներդրմանը զուգընթաց՝ հարձակման մակերեսը զգալիորեն ընդլայնվում է: Անվտանգության մասնագետներին հորդորում են կիրառել վավերացման խիստ արձանագրություններ՝ մեղմելու AI-ի վրա հիմնված այս բարդ մանիպուլյացիոն մարտավարությունների ռիսկերը, որոնք ակնկալվում է, որ մինչև 2026 թվականը կդառնան անվտանգության հիմնական մարտահրավերներից մեկը:
This is a summary. Read the full article at the original source:
Dark ReadingԿապակցված

ASOS-ի տվյալների արտահոսքը բացահայտում է հաճախորդների համար նախատեսված SaaS համակարգերի ռիսկերը
Բրիտանական ASOS առցանց խանութի հետ կապված վերջին անվտանգության միջադեպը ընդգծել է հաճախորդների համար նախատեսված SaaS հարթակների հետ կապված զգալի խոցել…
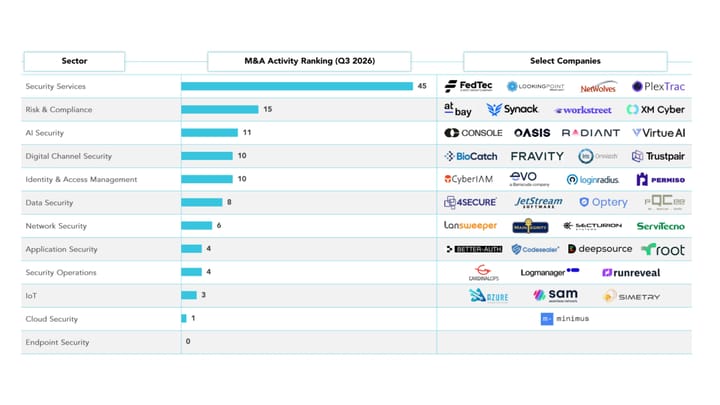
AI-ի մրցավազքը խթանում է կիբերանվտանգության ոլորտի միաձուլումներն ու ձեռքբերումները
Կիբերանվտանգության ոլորտում միաձուլումների և ձեռքբերումների (M&A) զգալի աճ է գրանցվել. վերջին եռամսյակում հայտարարվել է 117 գործարքի մասին: Ոլորտի վեր…
Dark Reading-ի խմբագիրները վերջերս քննարկել են կիբերանվտանգության ոլորտի կարևոր իրադարձությունները, որոնք մնացել էին ստվերում: Հիմնական ուշադրությունը…