
ASOS-ի տվյալների արտահոսքը բացահայտում է հաճախորդների համար նախատեսված SaaS համակարգերի ռիսկերը

Բրիտանական ASOS առցանց խանութի հետ կապված վերջին անվտանգության միջադեպը ընդգծել է հաճախորդների համար նախատեսված SaaS հարթակների հետ կապված զգալի խոցելիությունները: Dark Reading-ի զեկույցների համաձայն՝ այս միջադեպը ցույց է տալիս, թե ինչպես հարձակվողները կարող են օգտագործել մեկ վտանգված նույնականացում՝ կորպորատիվ ցանցի ավելի լայն հատվածներ մուտք գործելու համար: Անվտանգության փորձագետները նախազգուշացնում են, որ քանի որ կազմակերպությունները գնալով ավելի շատ են ապավինում երրորդ կողմի SaaS հավելվածներին, դրանք դառնում են կիբերհանցագործների թիրախը: Այս դեպքը կարևոր հիշեցում է ձեռնարկությունների համար՝ ներդնելու նույնականացման և մուտքի կառավարման (IAM) խիստ արձանագրություններ, կիրառելու բազմագործոն նույնականացում և պարբերաբար անցկացնելու իրենց SaaS էկոհամակարգի անվտանգության աուդիտ: Այս մուտքի կետերը չպաշտպանելով՝ ընկերությունները ռիսկի են դիմում ոչ միայն տվյալների արտահոսքի, այլև ցանցային խորը ներթափանցման, ինչը կարող է հանգեցնել ավելի լուրջ գործառնական խափանումների:
This is a summary. Read the full article at the original source:
Dark ReadingԿապակցված
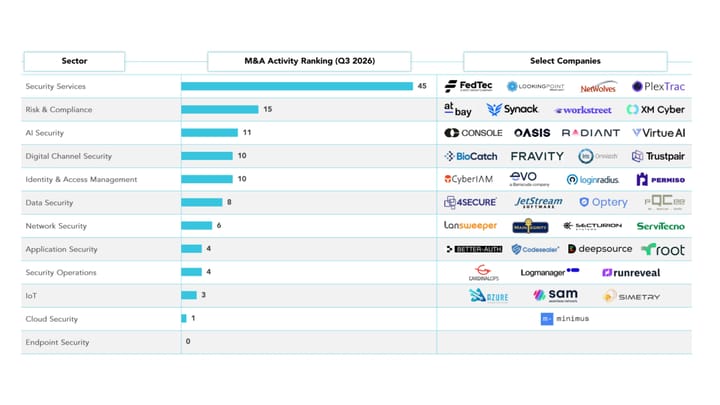
AI-ի մրցավազքը խթանում է կիբերանվտանգության ոլորտի միաձուլումներն ու ձեռքբերումները
Կիբերանվտանգության ոլորտում միաձուլումների և ձեռքբերումների (M&A) զգալի աճ է գրանցվել. վերջին եռամսյակում հայտարարվել է 117 գործարքի մասին: Ոլորտի վեր…
Dark Reading-ի խմբագիրները վերջերս քննարկել են կիբերանվտանգության ոլորտի կարևոր իրադարձությունները, որոնք մնացել էին ստվերում: Հիմնական ուշադրությունը…
Անվտանգության սպառնալիքները չեն ավարտվում գրասենյակում. ինչու են ղեկավարների ընտանիքները նույնպես վերապատրաստման կարիք ունեն
Dark Reading-ի վերջին զեկույցը ընդգծում է կորպորատիվ անվտանգության խոցելի կետերից մեկը՝ բարձրաստիճան ղեկավարների անձնական կյանքը: Մինչ կազմակերպությու…