
Security Week 2641. Spectre-v2 տիպի նոր գրոհ

Նիդերլանդների և Իտալիայի հետազոտողները ներկայացրել են նոր գրոհ, որն ընդլայնում է Spectre-v2 խոցելիությունների դասը: Ի տարբերություն 2018 թվականի օրիգինալ գրոհի, որն օգտագործում էր հրամանների ներարկում, նոր մեթոդը հիմնված է պրոցեսորի ճյուղավորումների կանխատեսման համակարգում տեղեկատվության վերաօգտագործման վրա (Branch Target Reuse): Խոցելիությունը ի հայտ է գալիս JIT-կոմպիլյատորների հետ փոխազդեցության ժամանակ, ինչը նախկինում համարվում էր ոչ գործնական սցենար: Հետազոտության ընթացքում հաջողությամբ ցուցադրվել է գաղտնի տվյալների արտահոսք Linux միջուկի cBPF JIT-կոմպիլյատորի միջոցով: Փորձագետները նաև վերլուծել են SpiderMonkey (Firefox) և GraalVM կոմպիլյատորների համար առկա պոտենցիալ ռիսկերը: Այս աշխատանքը շեշտում է ժամանակակից պրոցեսորներում ճյուղավորումների կանխատեսման մեխանիզմների անվտանգության վերանայման անհրաժեշտությունը, քանի որ JIT-կոմպիլյացիայի առանձնահատկությունների և ապարատային օպտիմալացումների համադրությունը բացում է կողմնակի ալիքներով գրոհների նոր ուղիներ:
This is a summary. Read the full article at the original source:
HabrԿապակցված

Model Context Protocol-ի խոցելիությունը բացահայտում է AI գործակալների հաղորդակցման ռիսկերը
Անկախ հետազոտող Սայեդ Անաս Մոհիուդդինը բացահայտել է Model Context Protocol (MCP)-ի՝ AI գործակալների միջև հաղորդակցման ստանդարտի լուրջ անվտանգային թերո…

ClingSTUN անունը ստացած նոր Linux-ի վրա հիմնված բեքդորը ակտիվորեն թիրախավորում է խոցելի «Իրերի ինտերնետ» (IoT) սարքերը՝ դրանք պրոքսի հանգույցների վերա…
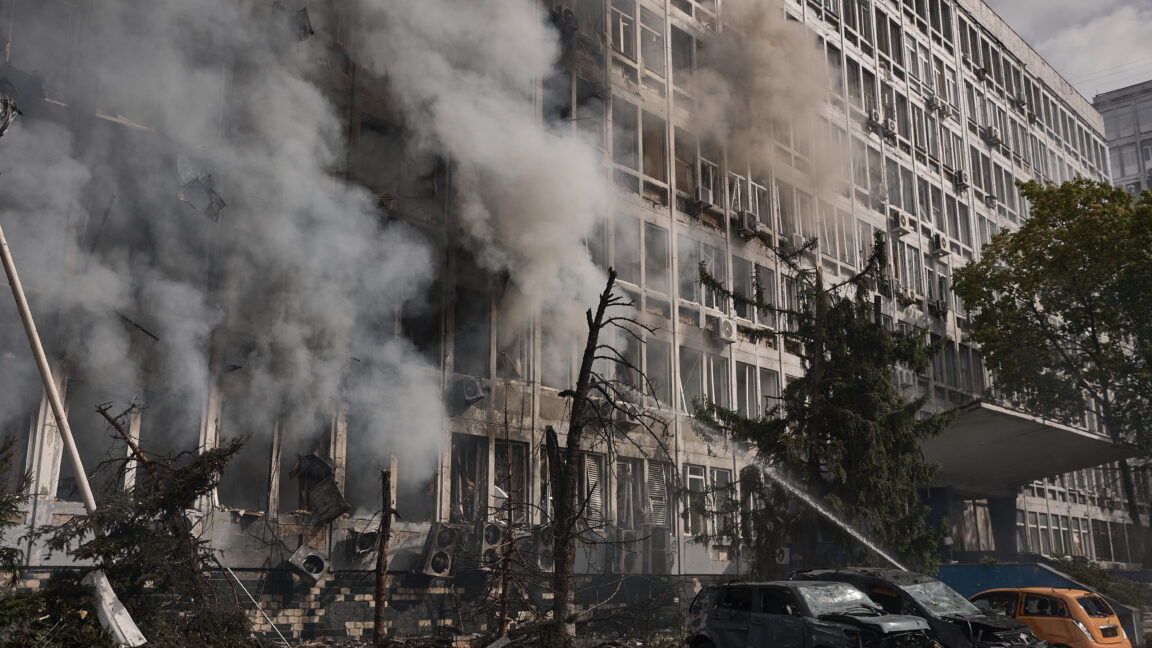
Ռուսական անօդաչու թռչող սարքերի հարվածները թիրախավորում են ուկրաինական տվյալների կենտրոններն ու հեռահաղորդակցության ենթակառուցվածքները
Ռուսական ռեակտիվ անօդաչու թռչող սարքերի հարվածների վերջին սրացումը հատուկ թիրախավորել է Կիևի տվյալների կենտրոններն ու հեռահաղորդակցության ենթակառուցվա…