
Բաց կոդով կիբերանվտանգության ոլորտում AI-ն և՛ մարտահրավեր է, և՛ լուծում
Linux Foundation-ի Open Source Summit-ում IBM-ի ներկայացուցիչ Ջեյմի Թոմասը նշել է բաց կոդով ծրագրային ապահովման անվտանգության ոլորտում առկա ճգնաժամը՝ կանխատեսելով, որ մինչև 2026 թվականը խոցելիության մասին հայտարարությունների թիվը կհասնի 66,000-ի: Կիբերհանցագործներն ավելի արագ են գործում, իսկ խոցելիությունների շահագործման ժամանակը հասել է 29 րոպեի: Թեև արհեստական բանականությունը կարող է օգնել պաշտպանությանը, այն նաև սրում է խնդիրը՝ ստեղծելով ցածրորակ, կրկնվող և կեղծ հաշվետվությունների հոսք: curl-ի և Google-ի նման խոշոր նախագծերը ստիպված են եղել դադարեցնել պարգևատրման ծրագրերը՝ AI-ի կողմից գեներացված աղմուկի պատճառով: Նույնիսկ Լինուս Տորվալդսը քննադատել է ավտոմատացված գործիքների ազդեցությունը անվտանգության փոստային ցուցակների վրա: Մինչ հարձակվողներն օգտագործում են ավտոմատացումը, կիբերանվտանգության մասնագետները պետք է հավասարակշռություն գտնեն AI-ի օգտագործման և կեղծ դրական արդյունքների հեղեղը կառավարելու միջև:
This is a summary. Read the full article at the original source:
TechRadarԿապակցված

ASOS-ի տվյալների արտահոսքը բացահայտում է հաճախորդների համար նախատեսված SaaS համակարգերի ռիսկերը
Բրիտանական ASOS առցանց խանութի հետ կապված վերջին անվտանգության միջադեպը ընդգծել է հաճախորդների համար նախատեսված SaaS հարթակների հետ կապված զգալի խոցել…
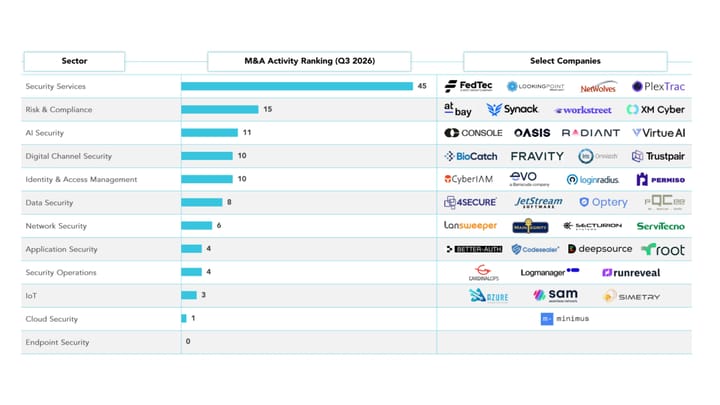
AI-ի մրցավազքը խթանում է կիբերանվտանգության ոլորտի միաձուլումներն ու ձեռքբերումները
Կիբերանվտանգության ոլորտում միաձուլումների և ձեռքբերումների (M&A) զգալի աճ է գրանցվել. վերջին եռամսյակում հայտարարվել է 117 գործարքի մասին: Ոլորտի վեր…
Dark Reading-ի խմբագիրները վերջերս քննարկել են կիբերանվտանգության ոլորտի կարևոր իրադարձությունները, որոնք մնացել էին ստվերում: Հիմնական ուշադրությունը…