
AdFection. Թիրախային գովազդները վերածվել են զրոյական սեղմումով լրտեսող ծրագրերի փոխանցման ուղու
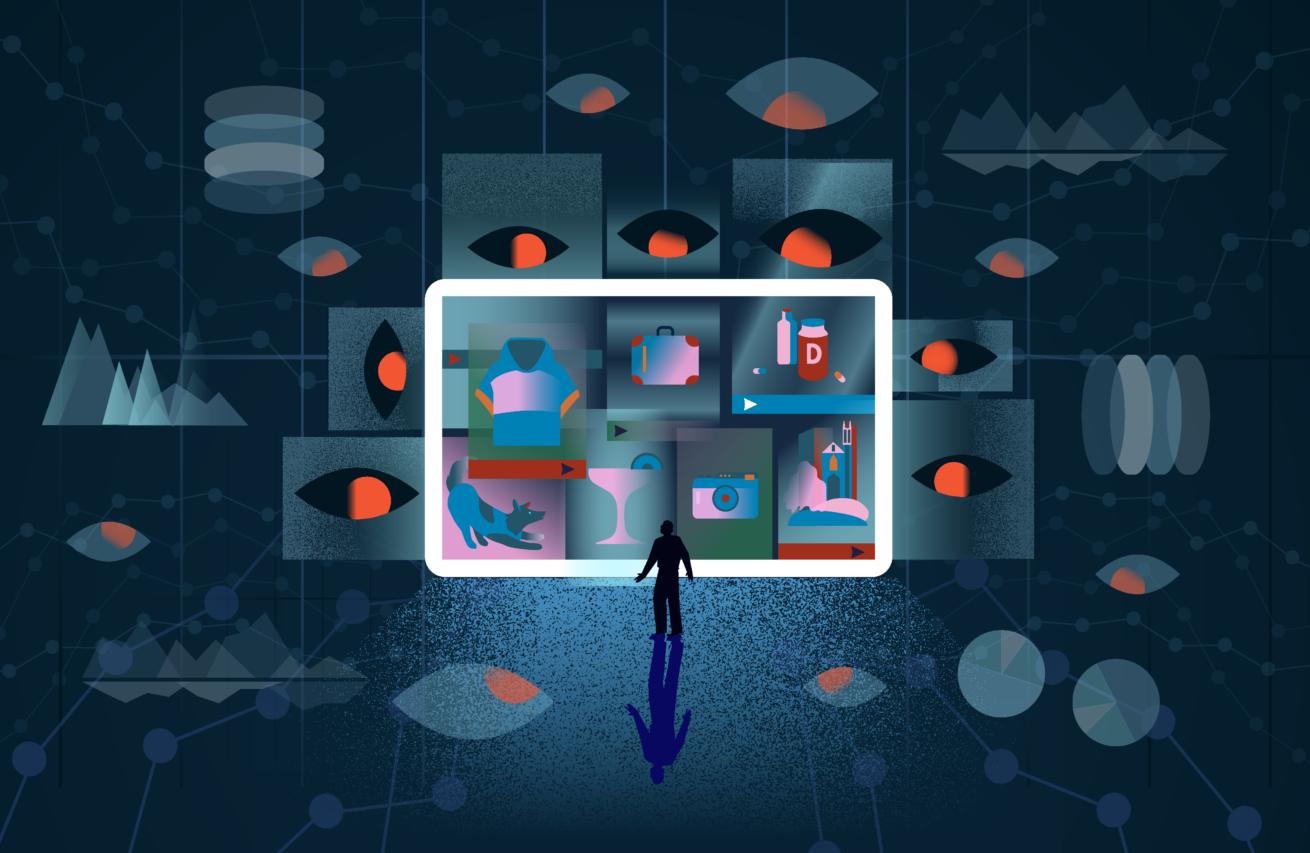
The Citizen Lab-ի նոր զեկույցը բացահայտում է «AdFection» անվանումը ստացած լրտեսական գործողությունը, որն օգտագործում է թվային գովազդային էկոհամակարգը՝ զրոյական սեղմումով (zero-click) լրտեսող ծրագրեր տարածելու համար: Թիրախային գովազդային ցանցերը շահարկելով՝ հարձակվողները կարողանում են վնասակար ծրագրեր ներդնել սարքերի մեջ՝ առանց օգտատիրոջ որևէ գործողության: Այս մեթոդը շրջանցում է անվտանգության ավանդական միջոցները՝ օգտագործելով օրինական գովազդային ենթակառուցվածքները: Հետազոտությունը ընդգծում է գովազդային տեխնոլոգիաների հարթակների զենք դառնալու աճող վտանգը, որոնք ավելի հաճախ են օգտագործվում որպես լրտեսող գործիքների գաղտնի առաքման մեխանիզմ: Բացահայտումները ցույց են տալիս գովազդային ընկերությունների կողմից ավելի խիստ ստուգման գործընթացներ իրականացնելու անհրաժեշտությունը՝ կանխելու համար իրենց ցանցերի չարաշահումը լրտեսող ծրագրեր մշակողների կողմից: Սա նշանակալի էվոլյուցիա է լրտեսական ընկերությունների մարտավարության մեջ, որը լուրջ սպառնալիք է ներկայացնում թվային գաղտնիության և անվտանգության համար:
This is a summary. Read the full article at the original source:
Hacker News (YC)Կապակցված

SecTor 2026-ը բացահայտում է կիբերանվտանգության արագ փոփոխվող լանդշաֆտը
Անցյալ շաբաթ Տորոնտոյում ավարտվեց SecTor 2026 կիբերանվտանգության համաժողովը, որը լույս սփռեց գլոբալ սպառնալիքների լանդշաֆտի էական էվոլյուցիայի վրա: Մի…
F-Secure-ը գործարկել է սպառողական խարդախության ավելի քան 50 տեսակ ընդգրկող «զոհի տեսանկյունից» խարդախությունների հանրագիտարան
Կիբերանվտանգության F-Secure ընկերությունը ներկայացրել է նոր համապարփակ ռեսուրս՝ «Խարդախությունների հանրագիտարան» (Scam Encyclopedia), որը նախատեսված է…
Արհեստական բանականության «աղբը» նվազեցնում է կիբերհարձակումների որակը
Dark Reading-ի վերջին զեկույցը վկայում է, որ գեներատիվ արհեստական բանականության (ԱԲ) ներդրումը կիբերհարձակումներում պարտադիր չէ, որ բարձրացնի դրանց բա…