
Кто устанавливает бэкдоры в криптокошельки Ledger?
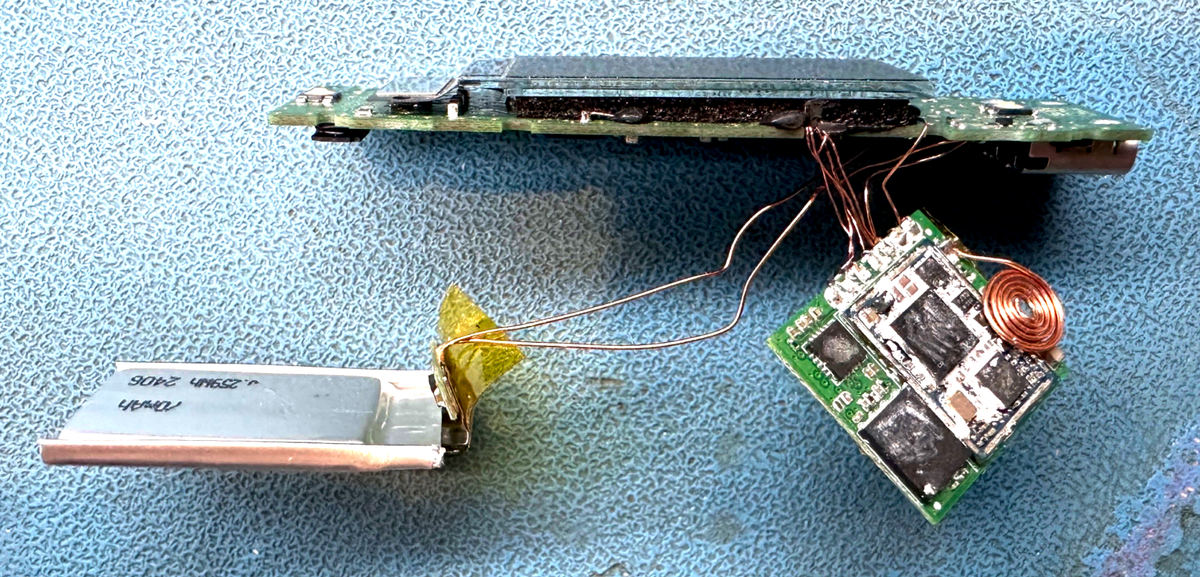
Недавнее расследование Zetter ZeroDay вызвало серьезные опасения по поводу безопасности аппаратных кошельков Ledger. В отчете рассматриваются утверждения о том, что в цепочку поставок или прошивку этих популярных устройств для хранения криптовалюты могли быть внедрены вредоносный код или бэкдоры. Поскольку Ledger остается главной целью для злоумышленников из-за высокой стоимости активов, хранящихся у пользователей, возможность нарушения целостности их аппаратной экосистемы вызвала значительные споры в сообществах кибербезопасности и блокчейна. Расследование подчеркивает критическую важность безопасности цепочки поставок и риски, связанные с доверием к проприетарному оборудованию для защиты активов. Пользователям рекомендуется сохранять бдительность, следить за официальными уведомлениями о безопасности и учитывать последствия потенциальных уязвимостей в своих устройствах. Ситуация подчеркивает продолжающуюся борьбу между производителями оборудования и сложными субъектами угроз, стремящимися использовать решения для хранения цифровых активов.
This is a summary. Read the full article at the original source:
Hacker News (YC)Похожие
NordLayer запустила AI Scout для борьбы с «теневым» ИИ и рисками утечки данных
Компания NordLayer представила AI Scout — новый инструмент безопасности, предназначенный для мониторинга и управления использованием искусственного ин…

Статья на Habr анализирует эволюцию ботнетов, которые перестали быть просто инструментами для массовых атак и превратились в сложные системы, имитирую…

Инженер OpenAI арестован за установку скрытого записывающего устройства
Компания OpenAI подтвердила обнаружение сложного записывающего устройства в одном из своих офисов в Сан-Франциско. Устройство было установлено 35-летн…