
Уязвимость в Unsloth Studio позволяет превратить проверку модели в выполнение кода

В Unsloth Studio, платформе, широко используемой для дообучения и проверки моделей ИИ, была обнаружена и исправлена критическая уязвимость. Ошибка позволяла злоумышленникам выполнять произвольный код на Python на компьютере пользователя во время рутинной проверки модели ИИ. Уязвимость была связана с некорректной обработкой параметра 'trust_remote_code', который часто используется для загрузки пользовательских архитектур моделей. Внедряя вредоносные скрипты в файл модели, атакующие могли получить несанкционированные права на выполнение кода, когда разработчик открывал модель для анализа. Эксперты по безопасности подчеркивают, что это указывает на растущие риски, связанные с цепочкой поставок моделей ИИ, где ненадежные файлы могут служить вектором для компрометации системы. Пользователям Unsloth Studio настоятельно рекомендуется немедленно обновить программное обеспечение до последней версии, чтобы минимизировать этот риск и обеспечить безопасность сред проверки моделей от подобных атак с удаленным выполнением кода.
This is a summary. Read the full article at the original source:
Dark ReadingПохожие
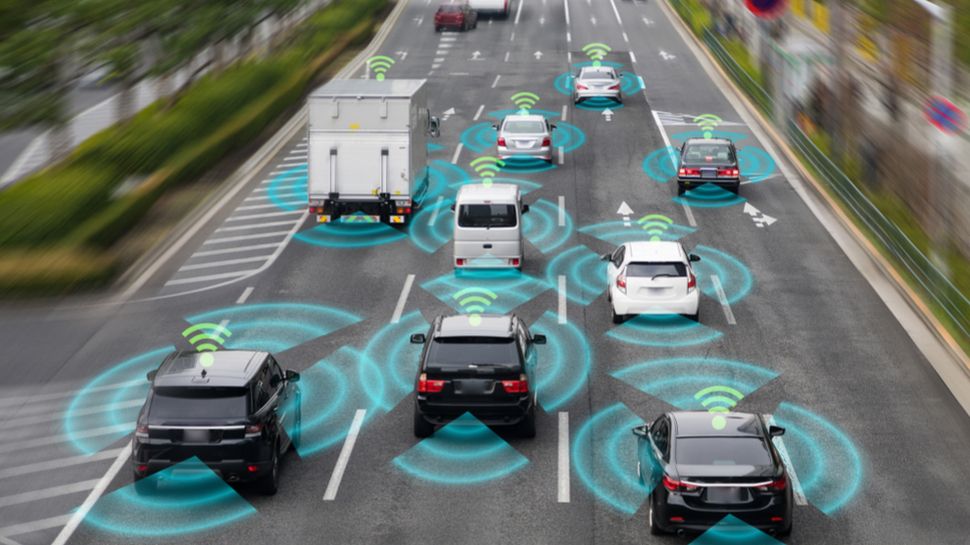
Крупный отчет утверждает, что большинство автомобильных приложений передают конфиденциальные данные брокерам
Новое исследование Consumer Reports, проведенное совместно с учеными из Северо-Восточного университета, показывает, что современные автомобили постоян…

Ваш автомобиль и его мобильное приложение, вероятно, передают все виды данных технологическим компаниям
Недавнее исследование, проведенное учеными Северо-Восточного университета, показало, что современные автомобили и связанные с ними мобильные приложени…

Власти Нидерландов арестовали 24-летнего мужчину в Амстердаме, подозреваемого в причастности к деятельности известной хакерской группировки ShinyHunte…