
Атака Shai-Hulud скомпрометировала репозитории CrowdSec на GitHub
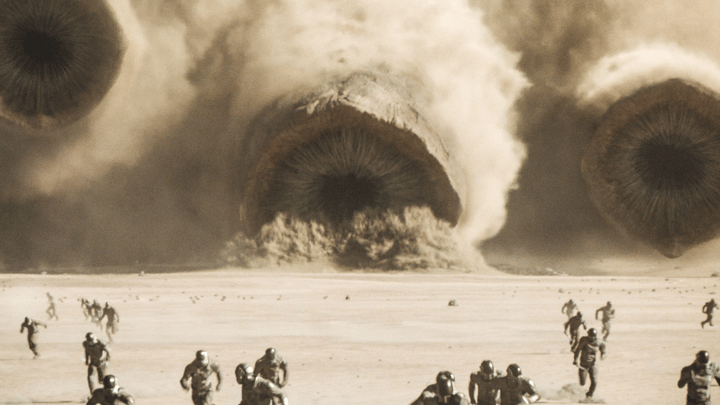
Компания CrowdSec, специализирующаяся на кибербезопасности, сообщила о взломе, в результате которого было похищено 170 частных репозиториев GitHub. Инцидент, получивший название «Shai-Hulud», стал следствием атаки на цепочку поставок через пакет TanStack npm. Злоумышленники получили несанкционированный доступ, использовав OAuth-токен, украденный с компьютера бывшего сотрудника. CrowdSec подтвердила, что хакеры применили этот токен для кражи конфиденциальных внутренних данных. Компания предприняла меры по отзыву скомпрометированных учетных данных и в настоящее время проводит тщательное расследование для оценки масштабов ущерба. Этот случай подчеркивает сохраняющиеся риски, связанные с уязвимостями в цепочках поставок, а также важность строгого контроля за OAuth-токенами и правами доступа, даже в отношении бывших сотрудников. CrowdSec сотрудничает с GitHub и соответствующими органами для минимизации рисков и защиты своей среды разработки от подобных угроз в будущем.
This is a summary. Read the full article at the original source:
Dark ReadingПохожие

Microsoft пресекла работу ИИ-платформы, скомпрометировавшей 12 000 аккаунтов
Microsoft успешно возглавила операцию по ликвидации «EvilTokens» — платформы для киберпреступников, которая использовала ИИ-чат-боты для компрометации…
Obscura: Первый VPN, который не может логировать вашу активность
Компания Obscura представила новый VPN-сервис, который, по их заявлениям, фундаментально решает проблему логирования активности пользователей. Благода…

Компания Trail of Bits опубликовала критический анализ протокола Security Assertion Markup Language (SAML), охарактеризовав его как «фрактал плохого д…