
Исследователи обнаружили кампанию шпионского ПО 'AdFection', распространяемую через онлайн-рекламу
Специалисты по кибербезопасности из Citizen Lab выявили сложную кампанию шпионского ПО под названием 'AdFection', которая заражает устройства через вредоносную онлайн-рекламу. В отличие от традиционных атак, этот метод не требует взаимодействия с пользователем, так как вредоносный код активируется в момент показа объявления. Расследование показало, что кампания была направлена против журналистов, включая сотрудников Al Jazeera, с целью кражи конфиденциальных данных, записей нажатий клавиш и медиафайлов. Операция связана с двумя израильскими фирмами: Candiru, разработавшей шпионское ПО, и Discover-Tech, чья рекламная инфраструктура предположительно использовалась для доставки вредоносного кода. Citizen Lab проанализировала миллиарды рекламных запросов и обнаружила, что объявления Discover-Tech размещались на более чем 190 000 сайтов и приложений. Хотя заказчики шпионского ПО остаются неизвестными, это открытие подчеркивает серьезную уязвимость рекламной экосистемы, где легальные платформы могут быть использованы для масштабной слежки.
This is a summary. Read the full article at the original source:
TechRadarПохожие
25 лет загадки семян кривых NIST раскрыты: это lrand48 и временные метки
На протяжении 25 лет происхождение начальных значений (seed) для стандартных кривых NIST P-192–P-521 оставалось предметом спекуляций. Изначально предо…
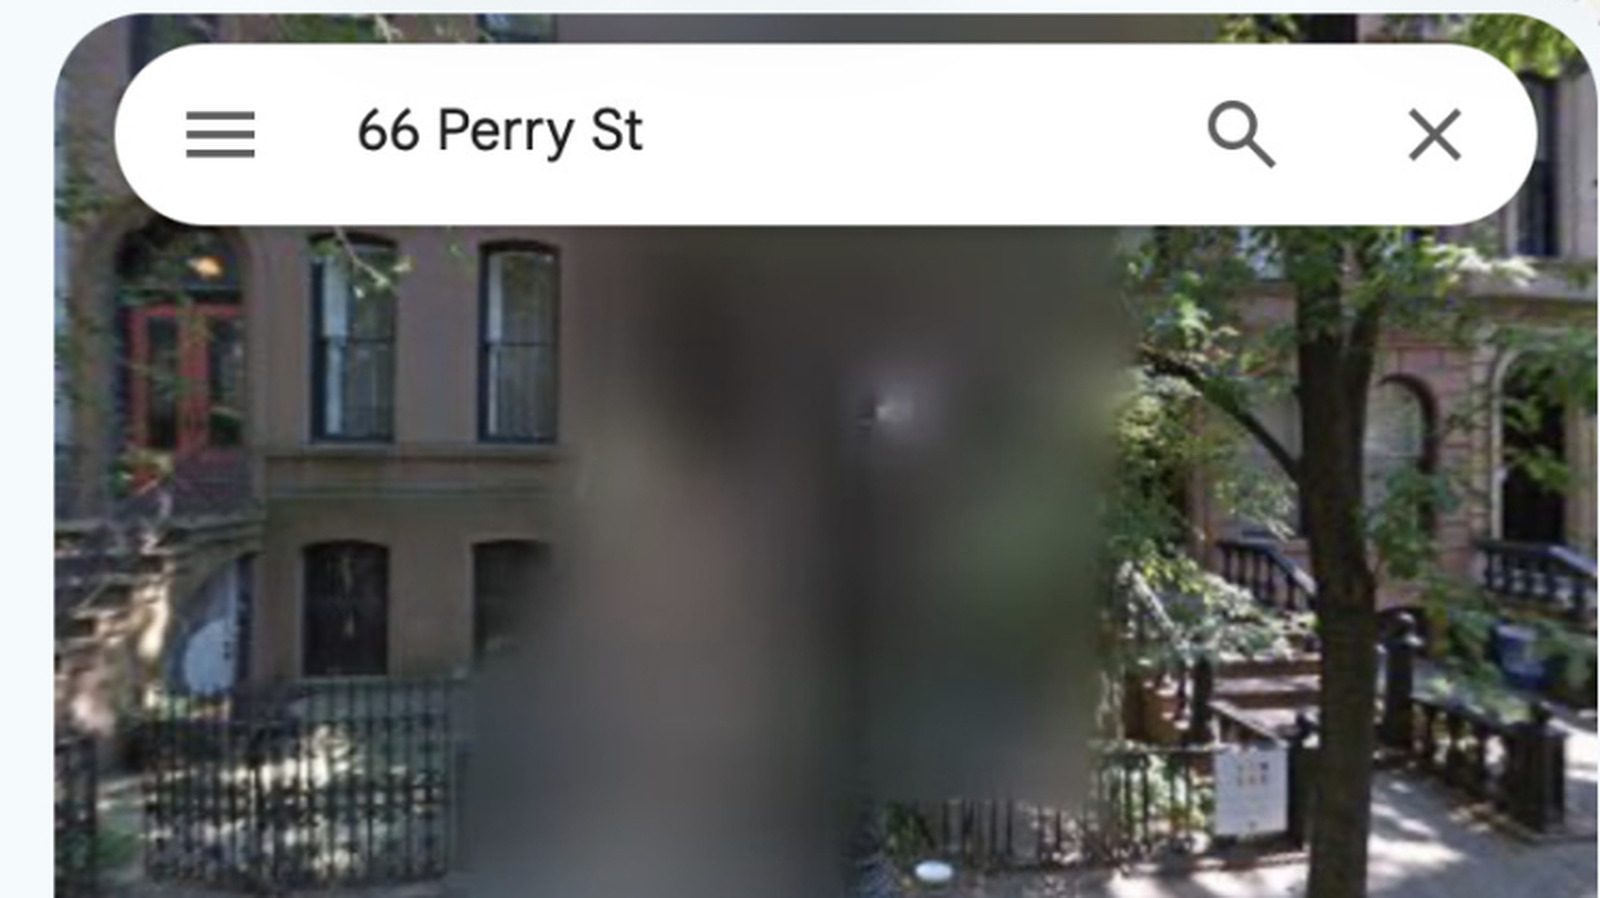
Пользователи Google Maps часто сталкиваются с размытыми участками на картах, что вызывает вопросы о политике платформы. Согласно последним данным, эти…

Рекламно-технологическая компания использовалась как система доставки шпионского ПО
Недавнее расследование показало, что известная компания в сфере рекламных технологий использовалась в качестве вектора распространения наемного шпионс…