
Инъекция промптов в HTTP-заголовках: что показывают 217 млн веб-ответов
Недавний анализ 217 миллионов веб-ответов, проведенный Signals Corps, выявил тревожную тенденцию: широкое распространение уязвимостей типа «инъекция промптов» в HTTP-заголовках. Поскольку агенты на базе ИИ и LLM-скрейперы становятся все более распространенными, они часто получают данные напрямую из заголовков HTTP, таких как 'Server' или 'X-Powered-By', без надлежащей санитарной обработки. Исследование показывает, что злоумышленники уже внедряют вредоносные инструкции в эти заголовки для манипуляции моделями ИИ, обрабатывающими веб-трафик. Переопределяя системные промпты, атакующие могут похищать данные или компрометировать целостность ИИ-систем. Полученные данные указывают на критический пробел в текущих практиках безопасности, призывая разработчиков рассматривать все входящие веб-метаданные как недоверенные. Это исследование подчеркивает острую необходимость внедрения надежных механизмов проверки входных данных и фреймворков безопасности, специально разработанных для защиты систем, интегрированных с LLM, от атак через заголовки.
This is a summary. Read the full article at the original source:
Hacker News (YC)Похожие
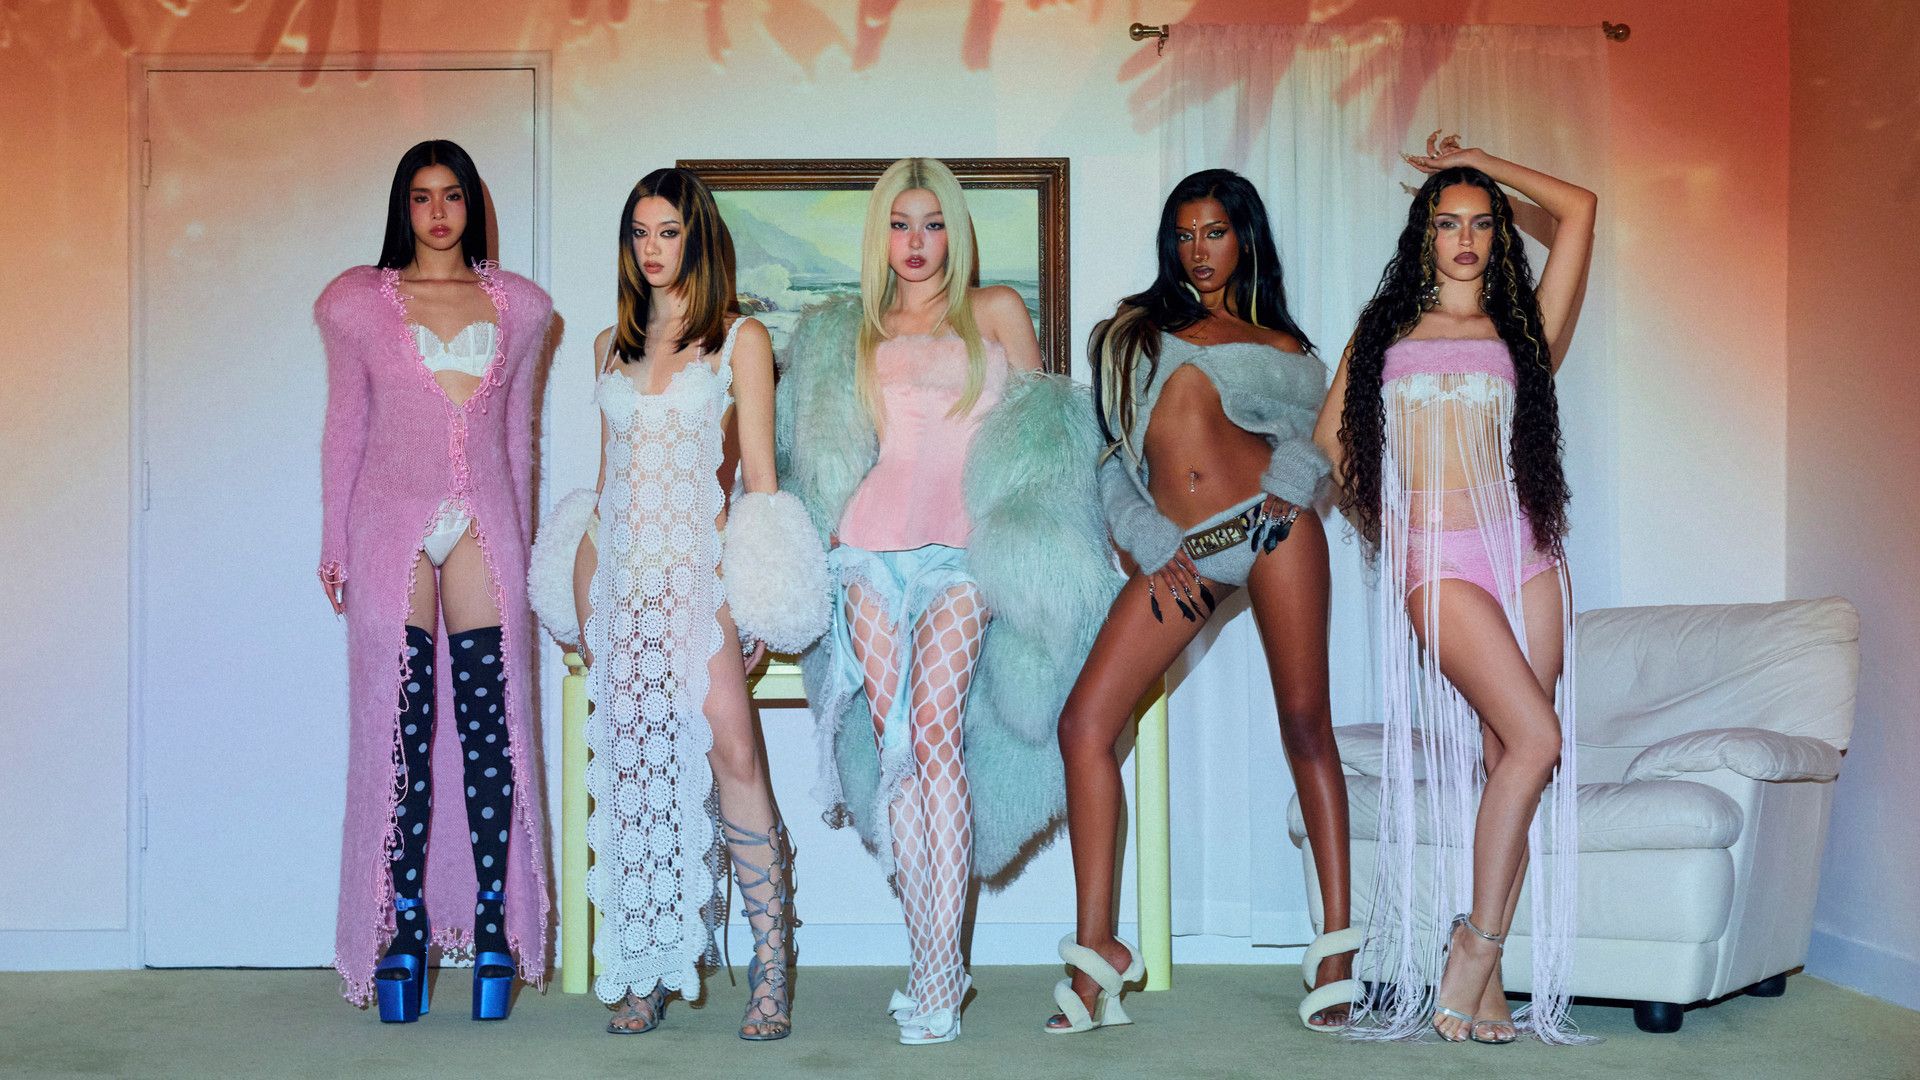
Поп-документальный фильм «KATSEYE: Wild Hearts», рассказывающий о пути к успеху популярной женской группы KATSEYE, выходит 16 октября. Фильм будет дос…
Обновление Windows исправило ошибку Always On VPN, но вызвало новые проблемы с подключением
Microsoft выпустила накопительные обновления KB5127646 и KB5127648 для устранения критической ошибки в функции «Always On VPN», которая вызывала сбои…

Управление уязвимостями — это не про баллы, а про их применимость к вашей среде
Недавний отчет Dark Reading подчеркивает критический сдвиг в подходе организаций к управлению уязвимостями. Вместо того чтобы полагаться исключительно…