
Пока атакуют дата-центры, боты продолжают атаковать нас

Статья на Habr поднимает проблему эволюции бот-сетей, которые научились обходить современные системы защиты от спама и скликивания рекламы. Автор отмечает, что, несмотря на развитие капчи, злоумышленники нашли способ использовать реальных людей для прохождения проверок. Промышленные бот-сети теперь используют настоящие Android-устройства, подключая человека только в критические моменты, когда алгоритмы капчи требуют верификации. Это создает ситуацию, при которой рекламные бюджеты продолжают расходоваться на нецелевые клики, а системы защиты оказываются неэффективными против гибридных атак. Автор иронично замечает, что человечество фактически начало работать на ИИ, помогая ботам обходить барьеры. Проблема подчеркивает необходимость пересмотра подходов к безопасности в интернете, так как традиционные методы верификации больше не гарантируют защиту от автоматизированных угроз, использующих человеческий ресурс для легитимизации действий.
This is a summary. Read the full article at the original source:
HabrПохожие
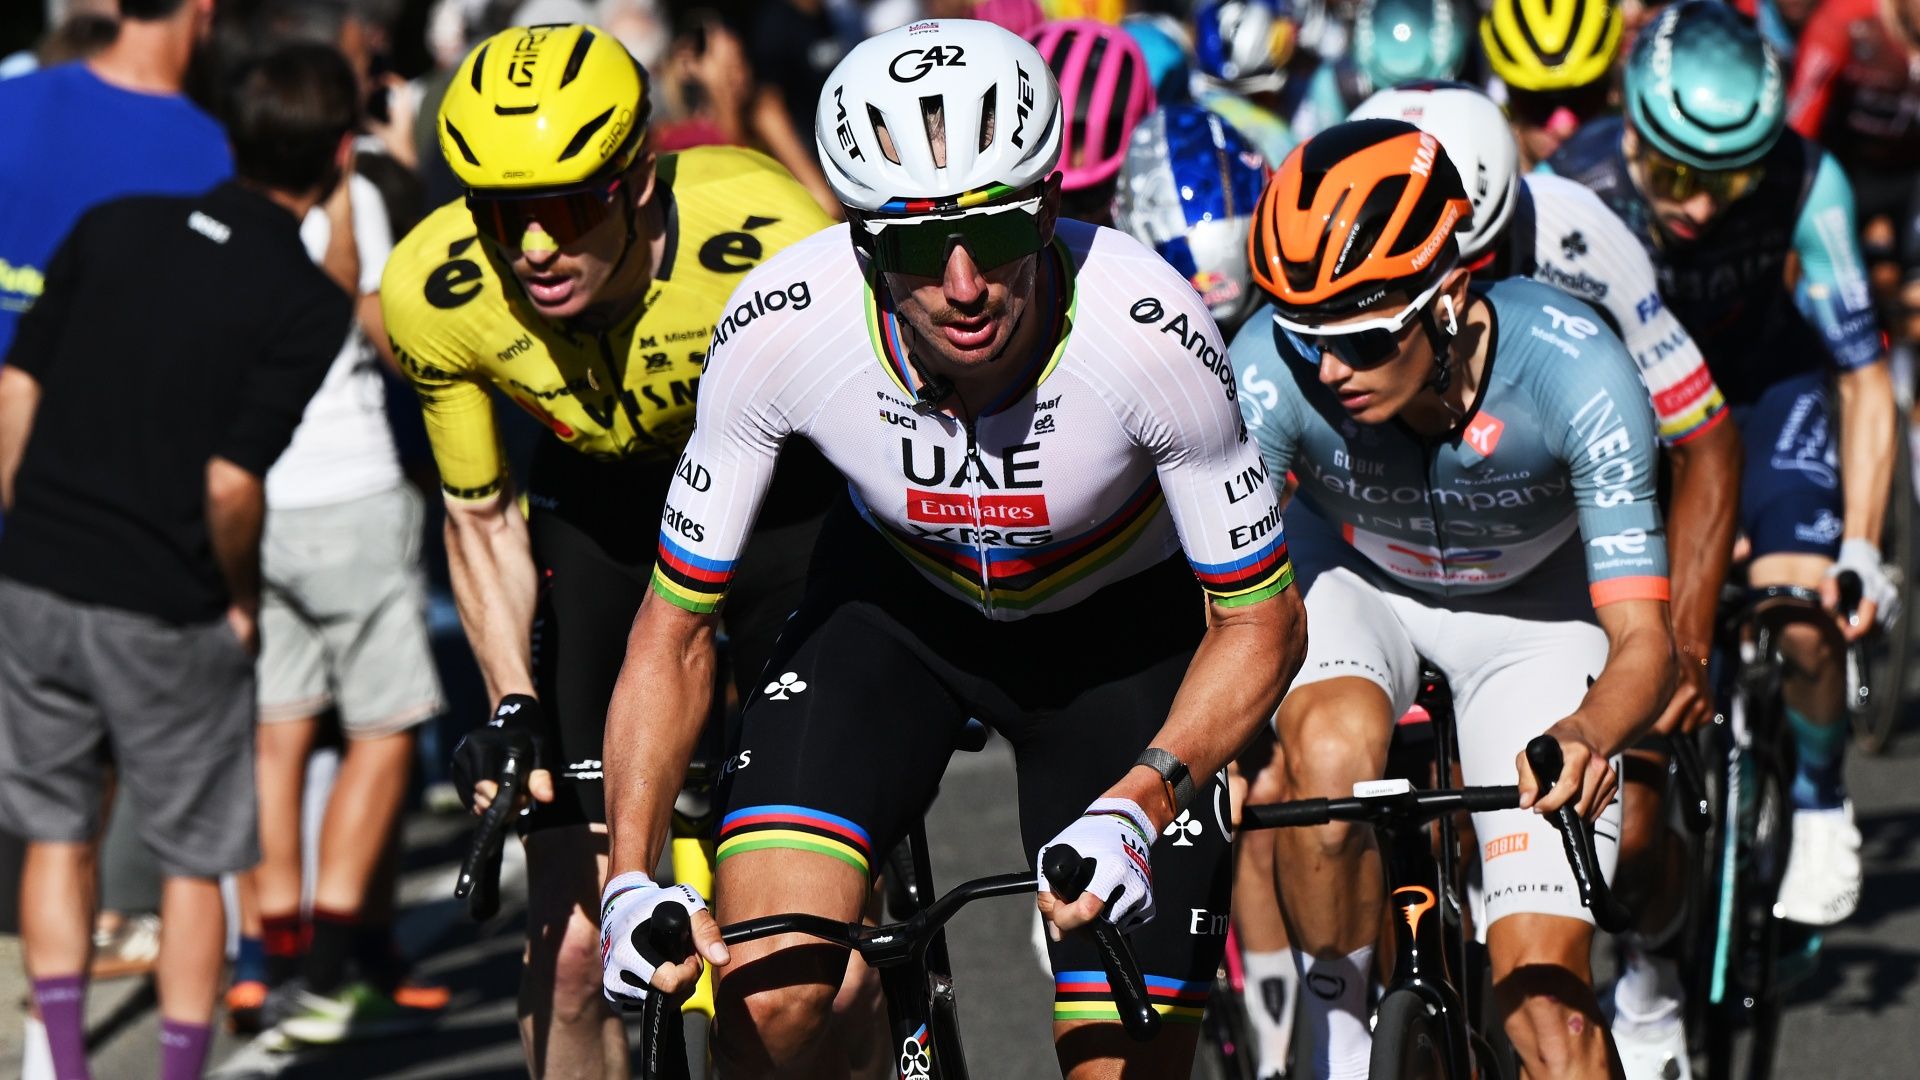
Как смотреть Il Lombardia 2026: БЕСПЛАТНЫЕ прямые трансляции, телеканалы, время начала
120-я велогонка Il Lombardia, последний «Монумент» года, состоится 10 октября 2026 года. Маршрут протяженностью 239 км от Бергамо до Комо включает дев…

Уязвимость в Telegram Desktop позволяла получить несанкционированный доступ к файлам
Была раскрыта критическая уязвимость в приложении Telegram Desktop, которая потенциально позволяла злоумышленникам получить несанкционированный доступ…

ФБР арестовало основателя фирмы по ведению переговоров о выкупе при атаках программ-вымогателей
ФБР арестовало Эдварда Дубровского, соучредителя компании CyberSteward, в рамках расследования деятельности хакерской группировки ShinyHunters. Арест…