
От одного компьютера до глобальной эпидемии: как WannaCry распространялся по сети

12 мая 2017 года мир столкнулся с одной из самых разрушительных кибератак в истории — вирусом-вымогателем WannaCry. В отличие от традиционных угроз, требующих действий пользователя, WannaCry использовал уязвимость EternalBlue в протоколе SMB, что позволяло ему автоматически распространяться внутри локальных сетей. Это привело к параличу работы больниц, производственных предприятий и государственных учреждений по всему миру. Несмотря на наличие патча, выпущенного Microsoft незадолго до атаки, многие системы оставались уязвимыми из-за отсутствия обновлений. В статье подробно рассматривается механизм работы эксплойта, роль «kill switch» в виде регистрации домена для остановки эпидемии и долгосрочные последствия инцидента. WannaCry стал наглядным уроком важности своевременного обновления ПО и защиты сетевой инфраструктуры, продемонстрировав, как одна уязвимость может спровоцировать глобальный кризис в цифровой среде.
This is a summary. Read the full article at the original source:
HabrПохожие

Утечка данных ASOS выявляет риски SaaS-решений, ориентированных на клиентов
Недавний инцидент безопасности, связанный с британским онлайн-ритейлером ASOS, подчеркнул серьезные уязвимости, присущие SaaS-платформам, ориентирован…
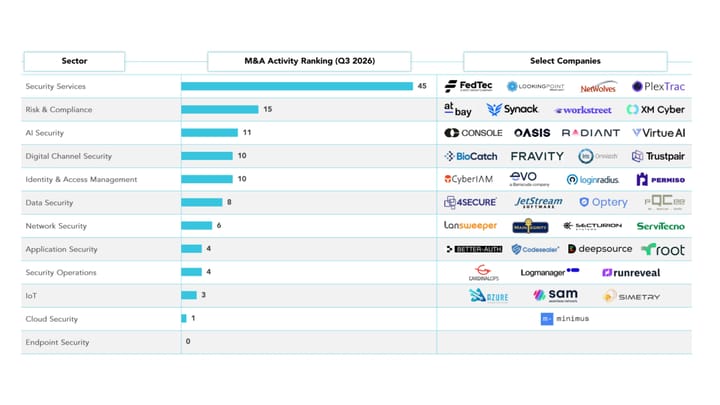
Гонка в сфере ИИ стимулирует бум слияний и поглощений в кибербезопасности
Сектор кибербезопасности переживает значительный всплеск слияний и поглощений: в последнем квартале было объявлено о 117 сделках. Отраслевые аналитики…
В недавней дискуссии редакторы Dark Reading осветили важные события в сфере кибербезопасности, которые остались без должного внимания. Основное вниман…