
В сфере кибербезопасности с открытым исходным кодом ИИ — это и проблема, и решение
На саммите Linux Foundation Open Source Summit Джейми Томас из IBM подчеркнула кризис в безопасности открытого ПО, отметив, что к 2026 году ожидается 66 000 сообщений об уязвимостях. Киберпреступники действуют быстрее, сокращая время эксплуатации уязвимостей до 29 минут. Хотя ИИ потенциально полезен для защиты, он усугубляет ситуацию, генерируя массу некачественных, дублирующихся и ложных отчетов. Крупные проекты, такие как curl и программа Google по вознаграждению за уязвимости, были вынуждены приостановить инициативы из-за потока «мусорных» данных, созданных ИИ. Даже создатель Linux Линус Торвальдс раскритиковал влияние этих инструментов на списки рассылки по безопасности. Поскольку злоумышленники используют автоматизацию для ускорения своих атак, сообществу кибербезопасности необходимо найти баланс, используя ИИ для устранения угроз, но при этом справляясь с огромным объемом ложных срабатываний, которые парализуют работу разработчиков.
This is a summary. Read the full article at the original source:
TechRadarПохожие

Утечка данных ASOS выявляет риски SaaS-решений, ориентированных на клиентов
Недавний инцидент безопасности, связанный с британским онлайн-ритейлером ASOS, подчеркнул серьезные уязвимости, присущие SaaS-платформам, ориентирован…
Гонка в сфере ИИ стимулирует бум слияний и поглощений в кибербезопасности
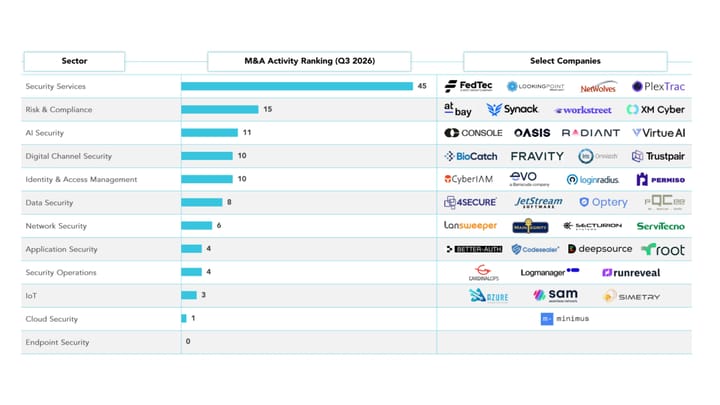
Сектор кибербезопасности переживает значительный всплеск слияний и поглощений: в последнем квартале было объявлено о 117 сделках. Отраслевые аналитики…
В недавней дискуссии редакторы Dark Reading осветили важные события в сфере кибербезопасности, которые остались без должного внимания. Основное вниман…