
Ինչ էլ որ լինի AI-ի անվտանգությունը, սա դա չէ

Wired-ի վերլուծությունը քննադատում է արհեստական բանականության անվտանգության ներկայիս մոտեցումը՝ պնդելով, որ AI ընկերությունների կողմից կամավոր ինքնակարգավորման վրա հույս դնելն անարդյունավետ է: Հոդվածում նշվում է, որ կորպորատիվ այս պարտավորությունները հաճախ ծառայում են որպես ձևական միջոց՝ առաջընթացի պատրանք ստեղծելու համար՝ առանց իրական վերահսկողության: Թույլ տալով տեխնոլոգիական հսկաներին սահմանել սեփական անվտանգության չափանիշները՝ ոլորտը խուսափում է արտաքին կարգավորման անհրաժեշտությունից: Հեղինակը պնդում է, որ AI-ի իրական անվտանգությունը պահանջում է ամուր, իրավաբանորեն պարտադիր շրջանակներ, այլ ոչ թե կորպորատիվ խոստումների ներկայիս մոդելը: Այս քննադատությունն ընդգծում է արագ տեխնոլոգիական նորարարության և հանրային շահի միջև առկա լարվածությունը՝ առաջարկելով, որ առանց պետական միջամտության և խիստ քաղաքականության կիրառման, առաջադեմ AI համակարգերի հետ կապված ռիսկերը մնում են չլուծված: Հոդվածը կոչ է անում քաղաքականություն մշակողներին անցնել ոլորտի կողմից առաջարկվող ուղեցույցներից այն կողմ և ստեղծել համապարփակ, կիրառելի անվտանգության արձանագրություններ:
This is a summary. Read the full article at the original source:
WiredԿապակցված

Ո՞ւմ ենք ակնկալում, որ կփրկի մեզ արհեստական բանականությունից
Վերջին զեկույցը բացահայտում է, որ Meta-ն օգտագործում է իր արհեստական բանականության տվյալների կենտրոնները՝ դաշնային հարկային արտոնություններ ստանալու հ…
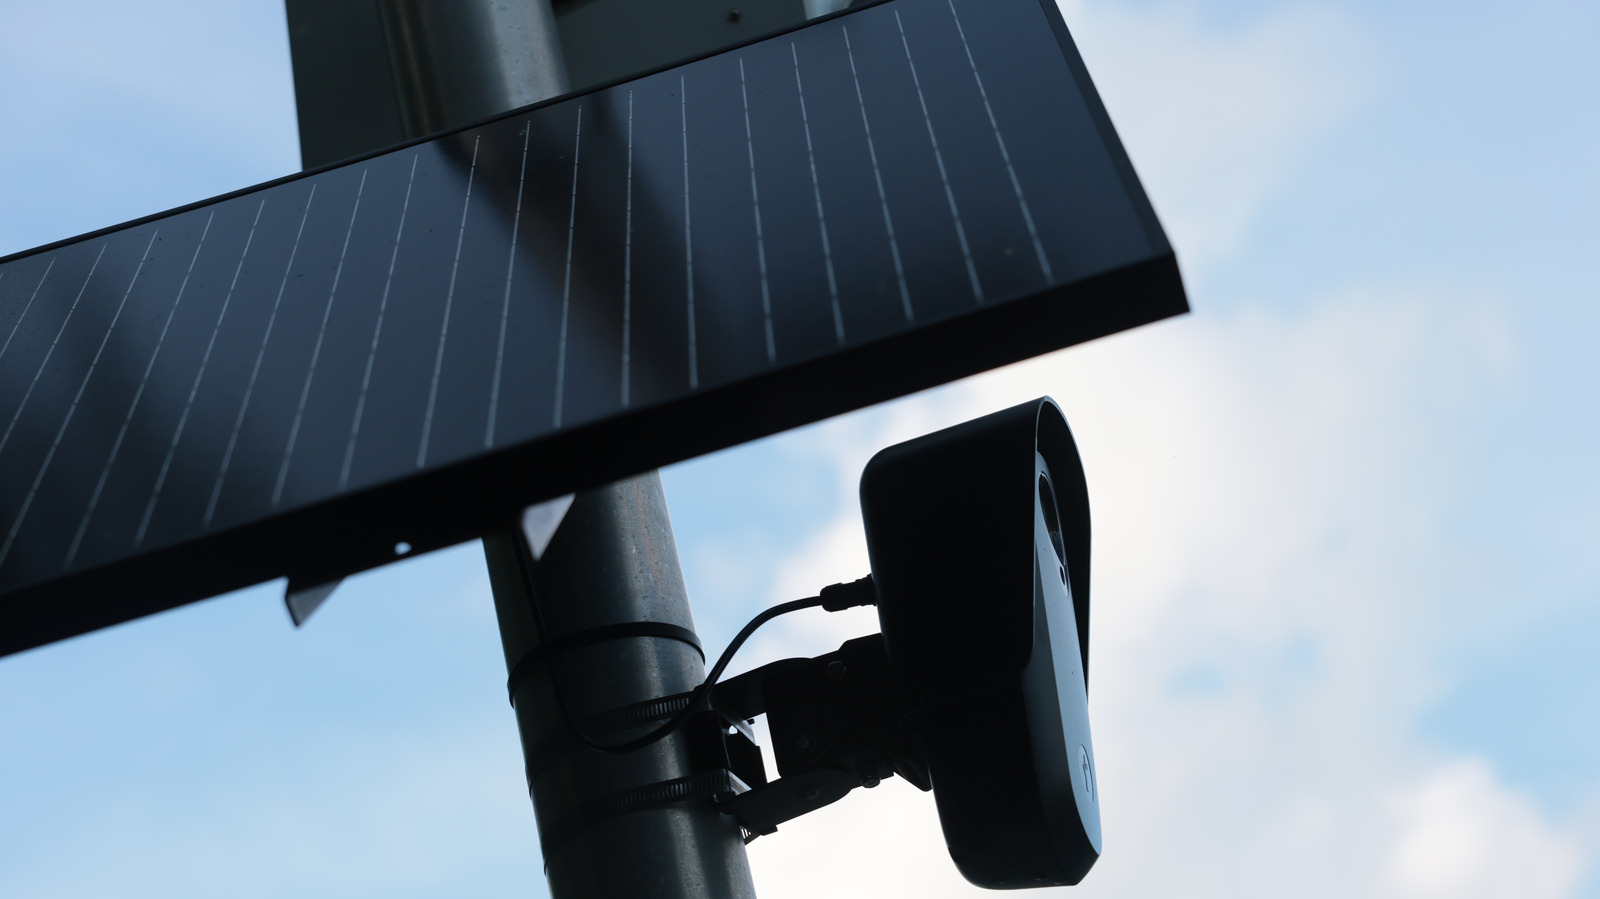
Ֆլորիդայի շրջանը հայտնաբերել է 11 չարտոնված Flock հսկողության տեսախցիկ
Ֆլորիդայի Սենտ Լյուսի շրջանի պաշտոնյաները հայտնաբերել են 11 չարտոնված Flock Safety հսկողության տեսախցիկներ, որոնք տեղադրվել են առանց համապատասխան թույ…
Lyft-ը 272.5 միլիոն դոլար կվճարի վարորդների դասակարգման վերաբերյալ դատական հայցը կարգավորելու համար
Lyft-ը համաձայնել է 272.5 միլիոն դոլարի փոխհատուցում վճարել՝ կարգավորելու համար իր վարորդների դասակարգման վերաբերյալ երկարատև դատական հայցը: 2020 թվակ…