
Հետազոտողները բացահայտել են «AdFection» զրոյական սեղմումով լրտեսող ծրագրերի արշավը, որը տարածվում է առցանց գովազդների միջոցով
Citizen Lab-ի կիբերանվտանգության փորձագետները բացահայտել են «AdFection» անունը ստացած լրտեսող ծրագրերի բարդ արշավ, որը վարակում է սարքերը առցանց գովազդների միջոցով: Ի տարբերություն ավանդական հարձակումների, այս մեթոդը չի պահանջում օգտատիրոջ որևէ գործողություն, քանի որ վնասակար ծրագիրը ակտիվանում է գովազդը ցուցադրվելու պահին: Հետաքննությունը պարզել է, որ արշավը թիրախավորել է լրագրողներին, այդ թվում՝ Al Jazeera-ի աշխատակիցներին՝ գողանալով զգայուն տվյալներ, ստեղնաշարի հարվածներ և մեդիա ֆայլեր: Գործողությունը կապված է իսրայելական երկու ընկերությունների հետ՝ Candiru-ի, որը մշակել է վնասակար ծրագիրը, և Discover-Tech-ի, որի ենթակառուցվածքը ենթադրաբար նպաստել է դրա տարածմանը: Citizen Lab-ը վերլուծել է միլիարդավոր գովազդային հայտեր և պարզել, որ Discover-Tech-ի գովազդները հայտնվել են ավելի քան 190,000 կայքերում և հավելվածներում: Թեև լրտեսող ծրագրի իրական գնորդները մնում են անհայտ, այս բացահայտումը ընդգծում է թվային գովազդային էկոհամակարգի խոցելիությունը, որտեղ օրինական հարթակները կարող են օգտագործվել լայնածավալ լրտեսության համար:
This is a summary. Read the full article at the original source:
TechRadarԿապակցված
NIST կորերի սերմերի 25-ամյա առեղծվածը բացահայտված է. դրանք lrand48 են և ժամանակային նշիչներ
25 տարի շարունակ NIST P-192–P-521 ստանդարտ կորերի սկզբնական արժեքների (seed) ծագումը մնում էր առեղծված: ԱԱԾ-ի կողմից առանց բացատրության տրամադրված այս…
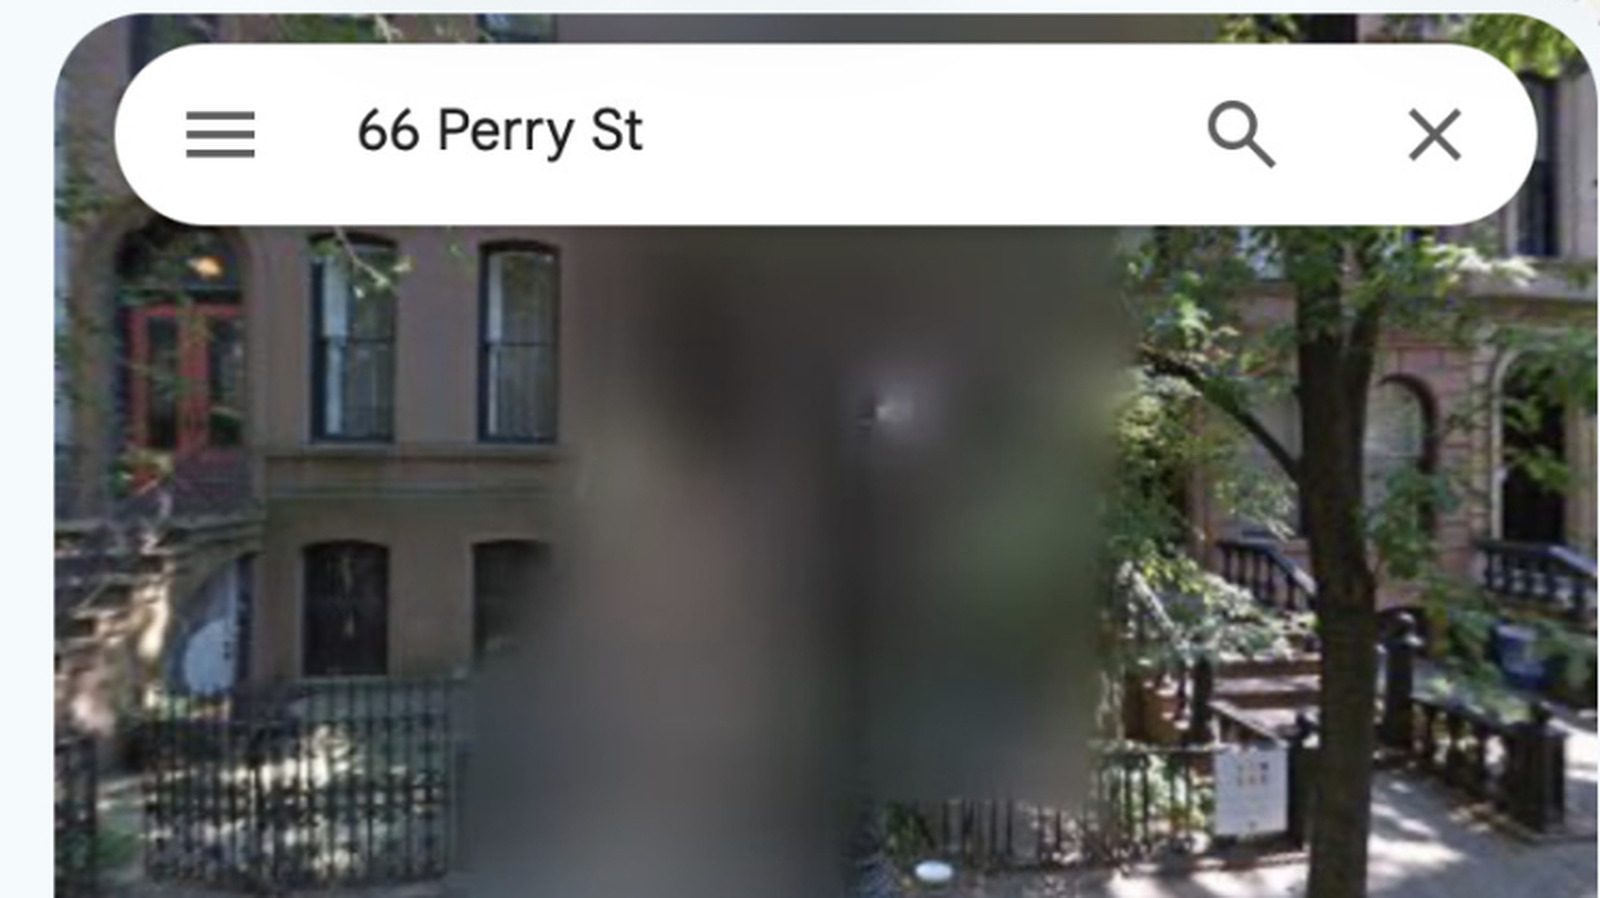
Google Maps-ից օգտվելիս օգտատերերը հաճախ հանդիպում են պղտորված տարածքների, ինչը հարցեր է առաջացնում հարթակի քարտեզագրման քաղաքականության վերաբերյալ: Ը…

Գովազդային տեխնոլոգիաների ընկերությունը ծառայել է որպես վարձկան լրտեսող ծրագրերի առաքման համակարգ
Վերջերս անցկացված հետաքննությունը պարզել է, որ գովազդային տեխնոլոգիաների հայտնի ընկերություններից մեկն օգտագործվել է որպես վարձկան լրտեսող ծրագրերի տա…