
Prompt Injection-ը SQL Injection-ի նոր տարբերակն է (և մենք պատրաստ չենք)

Վերջին վերլուծությունը ցույց է տալիս, որ Prompt Injection-ը դարձել է LLM հավելվածների համար ամենավտանգավոր խոցելիությունը՝ ուղղակի զուգահեռներ անցկացնելով 2000-ականների սկզբի SQL injection-ի ճգնաժամի հետ։ Քանի որ AI գործակալները ստանում են արտաքին տվյալներ մշակելու և իրական գործողություններ կատարելու հնարավորություն, «անուղղակի prompt injection»-ի ռիսկը, երբ չարամիտ հրահանգները թաքնված են AI-ի կողմից կարդացվող բովանդակության մեջ, տարեկան աճել է 340%-ով։ Ի տարբերություն SQL injection-ի, որը կարելի է կանխել պարամետրացված հարցումների միջոցով, prompt injection-ը չունի հստակ կառուցվածքային լուծում, քանի որ այն շահագործում է մոդելների՝ հրահանգներն ու տվյալները մշակելու հիմնարար ձևը։ Փորձագետները շեշտում են, որ չնայած հրաշագործ լուծում չկա, մշակողները պետք է կիրառեն պաշտպանության խորացված ռազմավարություն։ Սա ներառում է նվազագույն արտոնությունների սկզբունքի կիրառումը, անվստահելի բովանդակության մեկուսացումը և մարդու վերահսկողության պահպանումը կարևոր գործողությունների համար՝ հնարավոր հարձակումների հետևանքները նվազագույնի հասցնելու համար։
This is a summary. Read the full article at the original source:
Dev.toԿապակցված

Surfshark VPN-ը առաջարկում է եռամյա բաժանորդագրության զեղչ հեռավար աշխատողների համար
Mashable-ը հայտնում է, որ Surfshark VPN-ը ներկայումս առաջարկում է զգալի զեղչ իր եռամյա Starter Plan բաժանորդագրության համար: SAVE20 կոդն օգտագործելով՝…
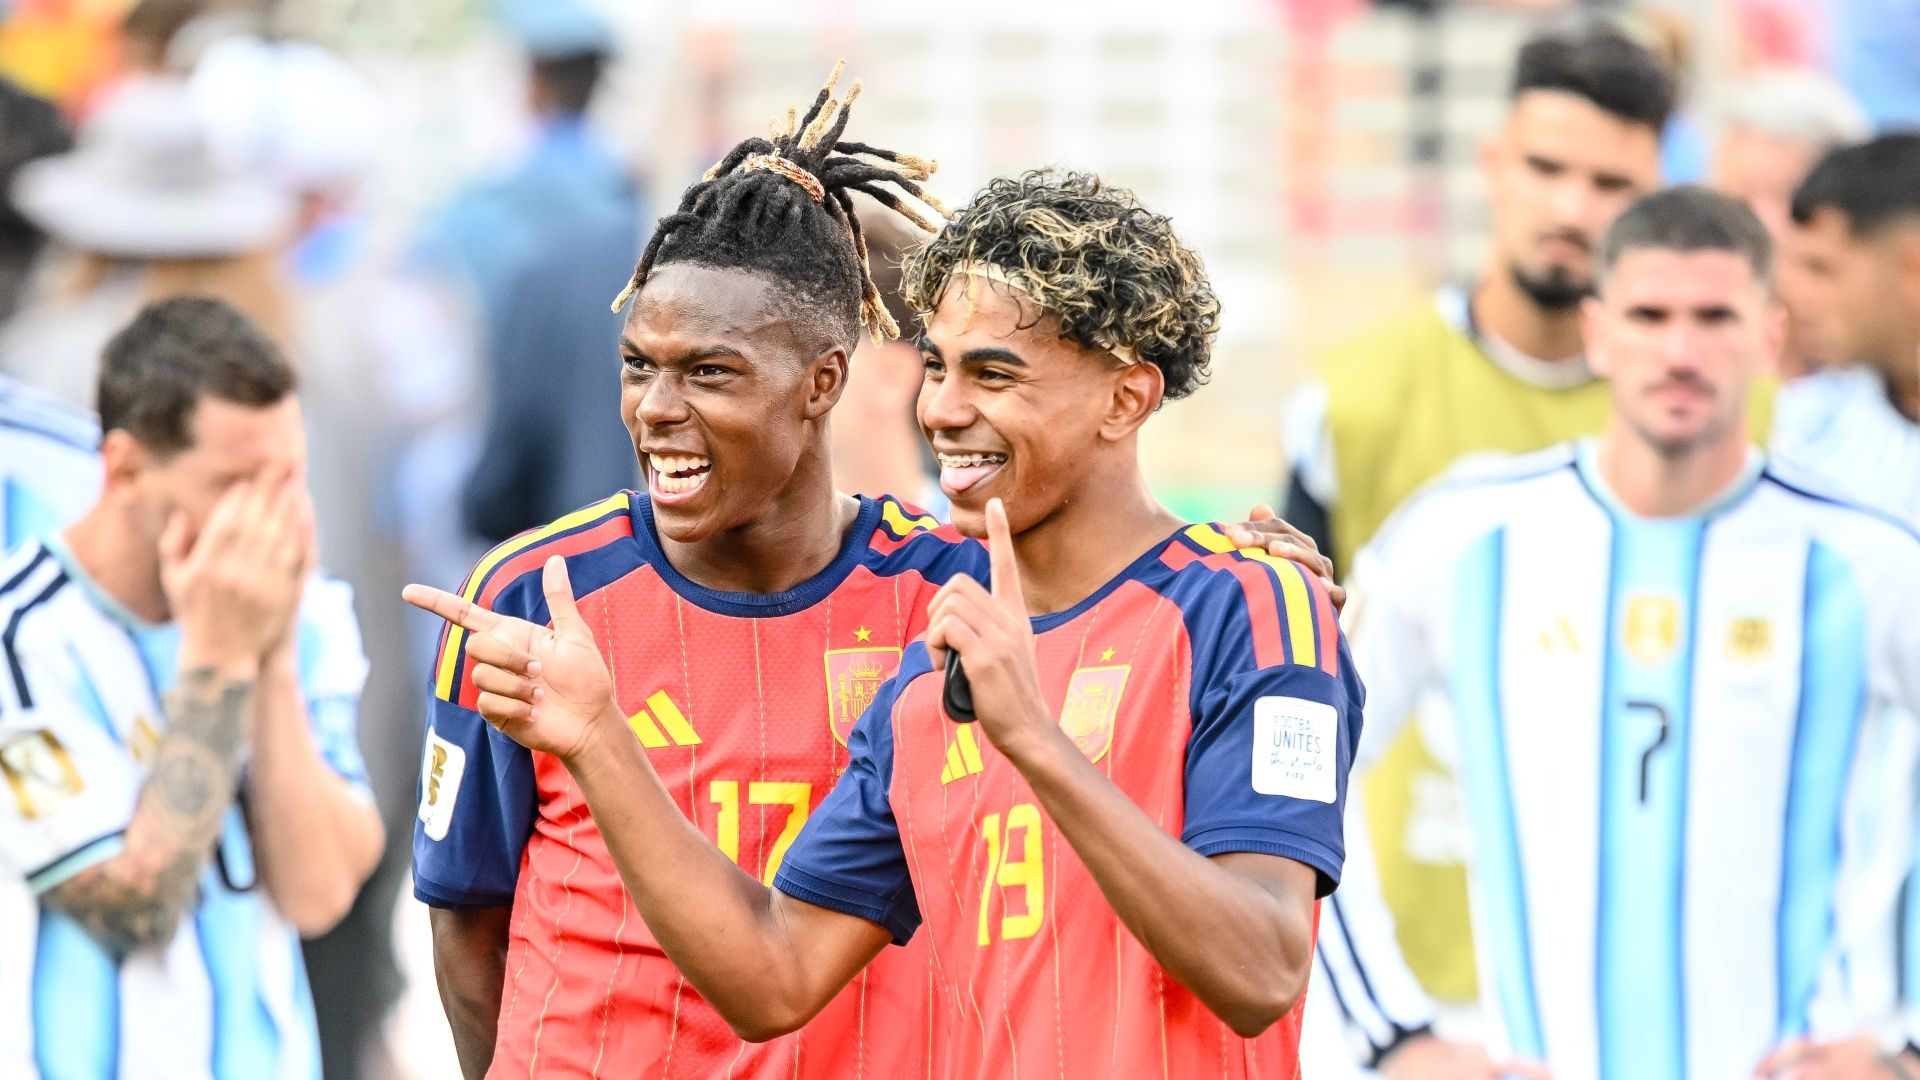
Ինչպես դիտել Անգլիա - Իսպանիա հանդիպումը. ԱՆՎՃԱՐ հեռարձակումներ և հեռուստաալիքներ
Ազգերի լիգայի 2026/27 մրցաշրջանի մեկնարկային տուրում կայանալու է Անգլիա-Իսպանիա հանդիպումը։ Խաղը հնարավոր է դիտել անվճար՝ Մեծ Բրիտանիայում ITVX-ով, Իս…

Մինչ տեխնոլոգիական ոլորտը կենտրոնացած է արհեստական բանականության վրա հիմնված բարդ կիբերհարձակումների վրա, Wired-ի զեկույցը փաստում է, որ վարկային քարտ…