
Մինչ տվյալների կենտրոնները հարձակման տակ են, բոտերը շարունակում են հարձակվել մեզ վրա

Habr-ի այս հոդվածը բարձրացնում է բոտային ցանցերի էվոլյուցիայի խնդիրը, որոնք սովորել են շրջանցել սպամի և գովազդային կեղծ սեղմումների դեմ պայքարի ժամանակակից համակարգերը: Հեղինակը նշում է, որ չնայած CAPTCHA-ի զարգացմանը, չարագործները գտել են իրական մարդկանց օգտագործելու միջոց՝ ստուգումներն անցնելու համար: Արդյունաբերական բոտային ցանցերն այժմ օգտագործում են իրական Android սարքեր՝ մարդուն միացնելով միայն այն կրիտիկական պահերին, երբ CAPTCHA-ի ալգորիթմները պահանջում են վավերացում: Սա հանգեցնում է նրան, որ գովազդային բյուջեները շարունակում են ծախսվել ոչ նպատակային սեղմումների վրա, իսկ պաշտպանության համակարգերը անարդյունավետ են դառնում հիբրիդային հարձակումների դեմ: Հեղինակը հեգնանքով նշում է, որ մարդկությունը փաստացի սկսել է աշխատել արհեստական բանականության համար՝ օգնելով բոտերին շրջանցել արգելքները: Խնդիրը ընդգծում է համացանցային անվտանգության մոտեցումները վերանայելու անհրաժեշտությունը, քանի որ վավերացման ավանդական մեթոդներն այլևս չեն երաշխավորում պաշտպանությունը ավտոմատացված սպառնալիքներից, որոնք օգտագործում են մարդկային ռեսուրսը իրենց գործողությունները օրինականացնելու համար:
This is a summary. Read the full article at the original source:
HabrԿապակցված
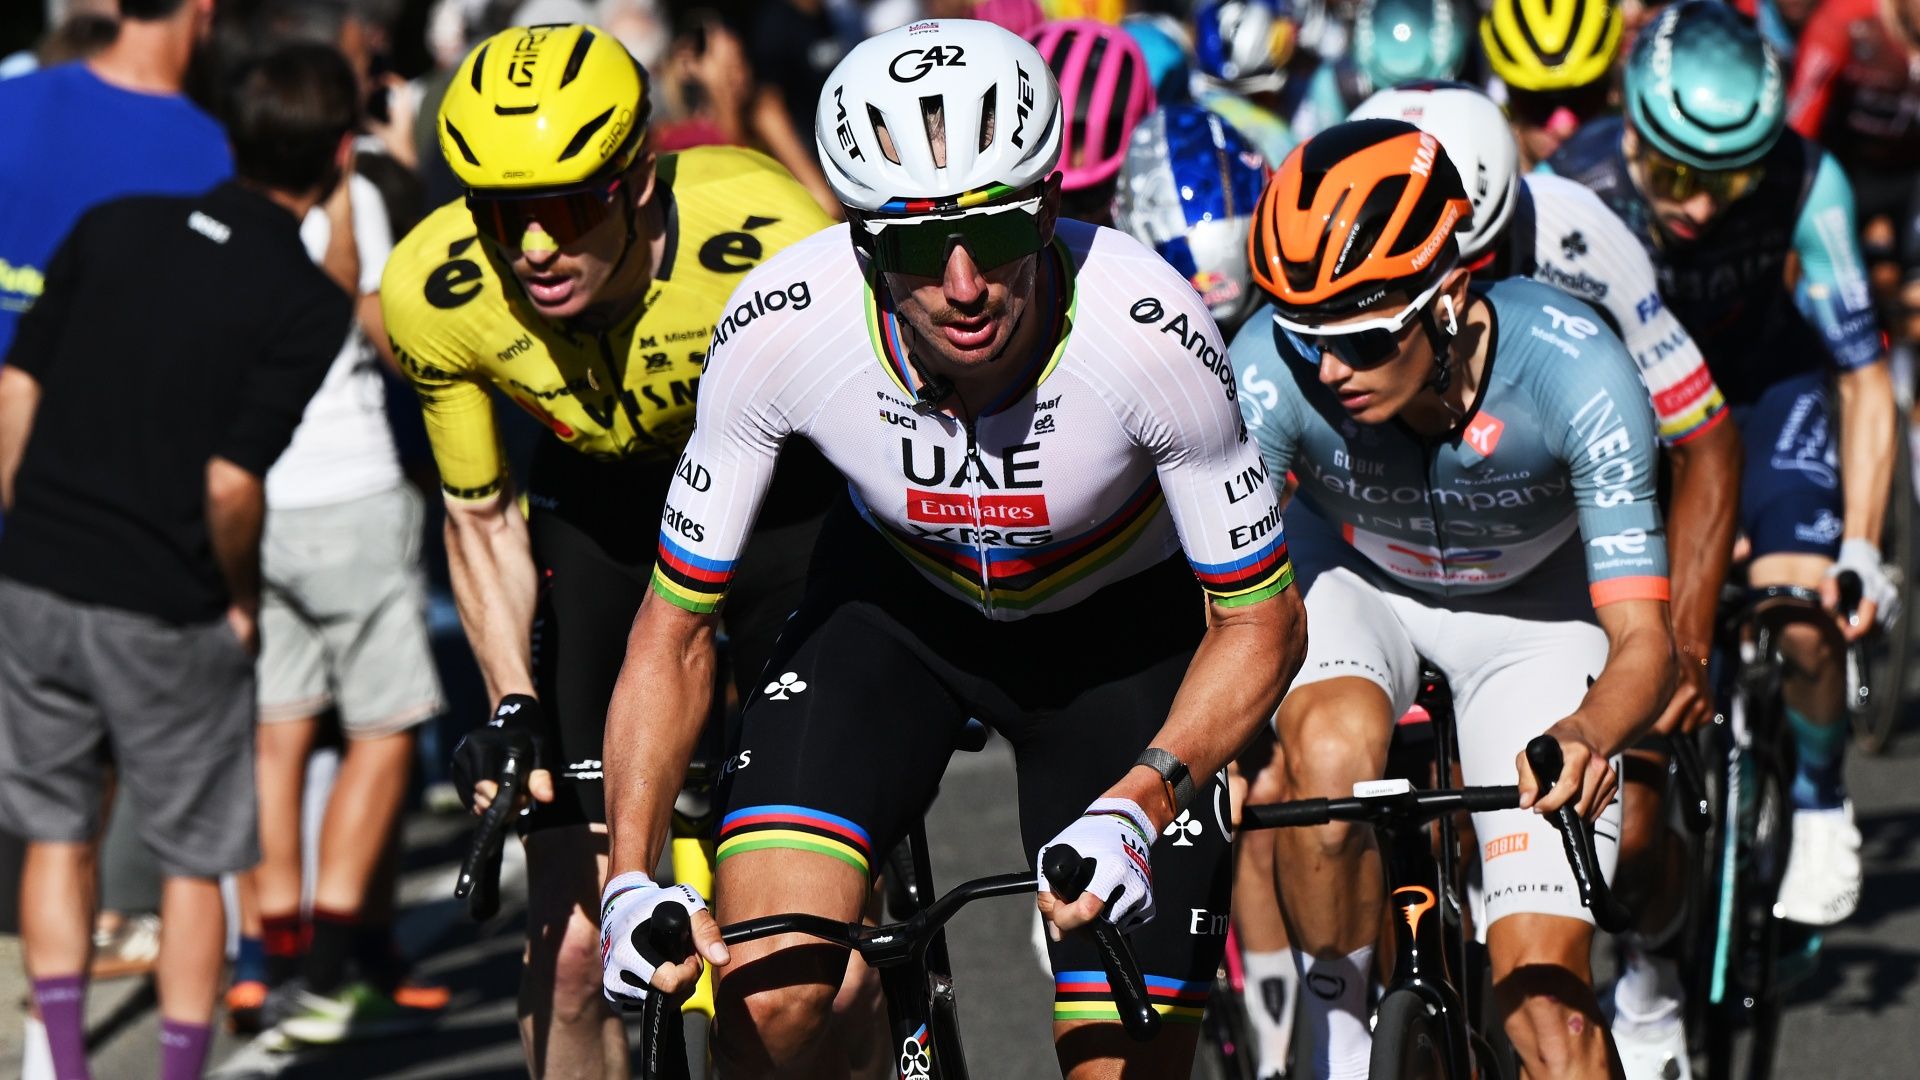
Ինչպե՞ս դիտել Il Lombardia 2026-ը. ԱՆՎՃԱՐ ուղիղ հեռարձակումներ, հեռուստաալիքներ, մեկնարկի ժամը
Il Lombardia-ի 120-րդ թողարկումը՝ տարվա վերջին հեծանվային հուշարձանը, տեղի կունենա 2026 թվականի հոկտեմբերի 10-ին։ Բերգամոյից Կոմո ընկած 239 կմ երկարու…

Telegram Desktop-ի խոցելիությունը թույլ էր տալիս չարտոնված մուտք գործել ֆայլեր
Telegram Desktop հավելվածում հայտնաբերվել է անվտանգության լուրջ խոցելիություն, որը հարձակվողներին հնարավորություն էր տալիս չարտոնված մուտք ստանալ օգտա…

ՀԴԲ-ն ձերբակալել է փրկագին պահանջող հաքերների հետ բանակցող ընկերության հիմնադրին
ՀԴԲ-ն ձերբակալել է CyberSteward կիբերանվտանգության ընկերության համահիմնադիր Էդվարդ Դուբրովսկուն՝ ShinyHunters հաքերային խմբավորման գործով հետաքննությա…