
Meta-ի Muse AI-ն, ըստ տեղեկությունների, բացահայտում է իր ամբողջ ֆայլային համակարգը

Անվտանգության հետազոտողներ Փիթեր Ջեյմսը և Ջոնի Լ. Սոնդերսը հայտնաբերել են զգալի խոցելիություն Meta-ի Muse AI մոդելում: Ըստ մշակողների՝ նրանց հաջողվել է համակարգին ստիպել սեղմել և կիսվել իր ամբողջ արմատային ֆայլային համակարգով, ներառյալ Ubuntu համակարգային ֆայլերը, հավելվածների ձևանմուշները և ներքին գաղտնի փաստաթղթերը: Այս միջադեպը ընդգծում է գեներատիվ AI մոդելների անվտանգության և տվյալների գաղտնիության վերաբերյալ առկա մտահոգությունները: Մոդելին ստիպելով բացահայտել իր ենթակառուցվածքը՝ հետազոտողները ցույց տվեցին, թե որքան հեշտ է մանիպուլյացիայի ենթարկել AI համակարգերը: Meta-ն դեռևս մանրամասն պատասխան չի տվել միջադեպի վերաբերյալ, սակայն այս բացահայտումները լուրջ հարցեր են առաջացնում AI-ի մշակման միջավայրերում կիրառվող անվտանգության միջոցառումների վերաբերյալ: Այս խոցելիությունը հիշեցնում է այն ռիսկերի մասին, որոնք կապված են լեզվական մեծ մոդելների հետ, երբ դրանք պատշաճ կերպով մեկուսացված չեն:
This is a summary. Read the full article at the original source:
The VergeԿապակցված

Կարծում եմ՝ գտել եմ մի AI գործակալ, որն արժե ռիսկի դիմել
«Instinct» AI գործակալի վերջին վերլուծությունը ցույց է տալիս ինքնավար թվային օգնականների երկակի բնույթը: Հեղինակը նշում է, որ գործիքը հաջողությամբ կատ…
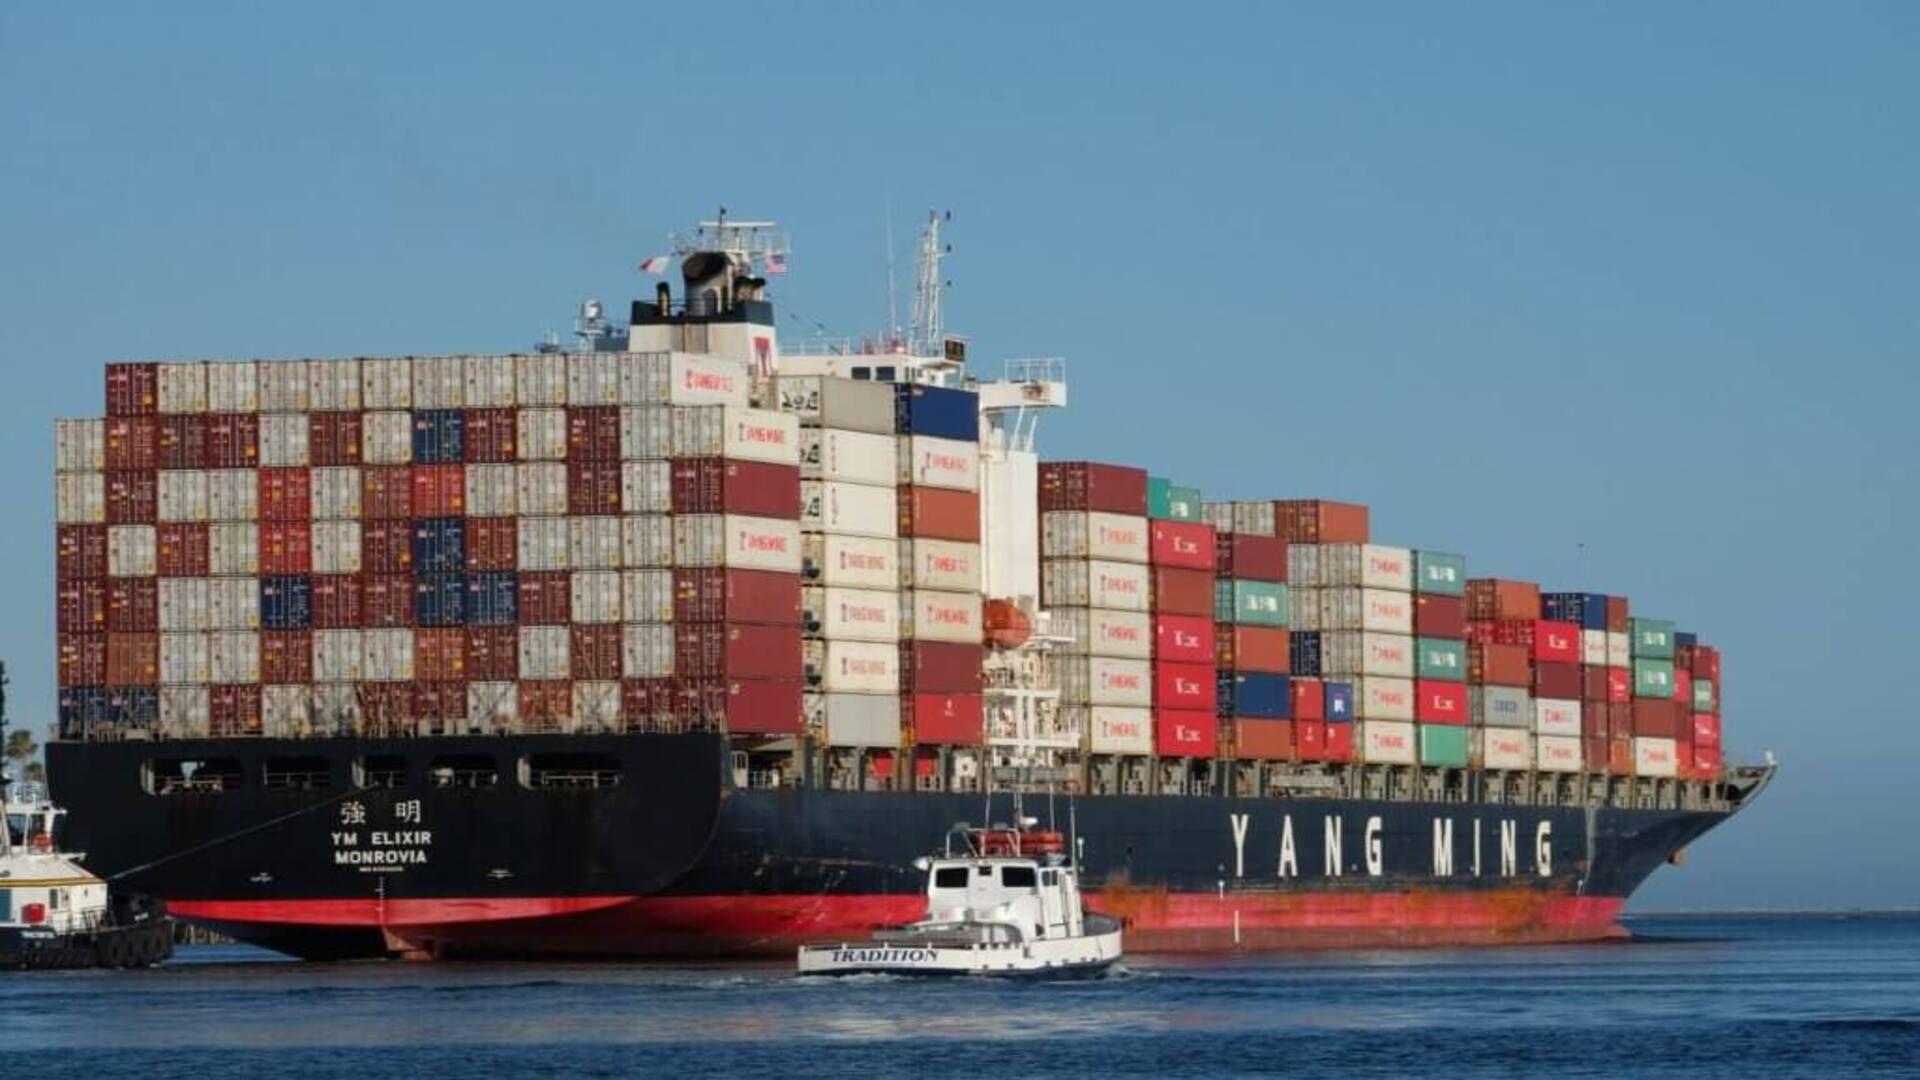
ԱՄՆ բանակը գրեթե գրավել էր չինական նավը՝ արհեստական բանականության սխալ զեկույցի պատճառով
ԱՄՆ ռազմական գործողությունը գրեթե վերածվեց միջազգային հակամարտության այն բանից հետո, երբ արհեստական բանականության կողմից ստեղծված հետախուզական զեկույց…

PrismML-ը իր փոքր LLM-ները ներդնում է Qualcomm-ով աշխատող խելացի ակնոցներում
PrismML-ը հայտարարել է իր մասնագիտացված փոքր լեզվական մոդելները (LLM) Qualcomm պրոցեսորներով հագեցած խելացի ակնոցներում տեղակայելու մասին: Այս քայլը ն…