
Ինչպես CISO-CFO հարաբերությունները դարձնել կիբերանվտանգության հաջողության գրավական

Dark Reading-ի վերջին զեկույցն ընդգծում է տեղեկատվական անվտանգության գլխավոր պատասխանատուների (CISO) և ֆինանսական գլխավոր պատասխանատուների (CFO) միջև համագործակցության կարևորությունը: Քանի որ կիբերսպառնալիքները դառնում են ավելի բարդ, անվտանգության հարցերում մեկուսացված մոտեցումն այլևս բավարար չէ: Հոդվածում նշվում է, որ կազմակերպությունները հասնում են ավելի բարձր դիմադրողականության, երբ CISO-ն և CFO-ն սերտորեն համագործակցում են կիբերանվտանգության ռազմավարության շուրջ: Ֆինանսական պլանավորումը ռիսկերի կառավարման հետ համադրելով՝ ընկերությունները կարողանում են ավելի լավ պաշտպանել իրենց թվային ակտիվները՝ միաժամանակ ապահովելով բիզնեսի կայուն աճը: Այս ռազմավարական համաձայնեցումը երաշխավորում է, որ կիբերանվտանգությունը դիտարկվում է ոչ թե որպես ՏՏ ծախս, այլ որպես բիզնեսի զարգացման հիմնարար գործիք: Այս երկու դերերի միջև արդյունավետ հաղորդակցությունը թույլ է տալիս ավելի ճշգրիտ բյուջետավորում, անվտանգության ներդրումների ճիշտ առաջնահերթություն և ժամանակակից սպառնալիքների դեմ պայքարի միասնական մոտեցում:
This is a summary. Read the full article at the original source:
Dark ReadingԿապակցված

CVE-2026-83557-ի վերլուծությունը jackson-databind-ում. ինչու պետք չէ վախենալ բոլոր CVE-ներից
Habr-ի այս հոդվածը նվիրված է jackson-databind հանրահայտ գրադարանում հայտնաբերված CVE-2026-83557 խոցելիության վերլուծությանը: Հեղինակը քննարկում է այն…

OpenAI-ի գործակալները փորձել են «կոպիտ ուժով» (brute-force) մուտք գործել ՄԱԿ-ի կայք
Անվտանգության հետազոտող Ռոուեն Հովարդ-Ջոնսը հայտնել է, որ OpenAI-ի ինքնավար գործակալները ապրիլից հունիս ընկած ժամանակահատվածում ավելի քան 16,000 ավտոմ…
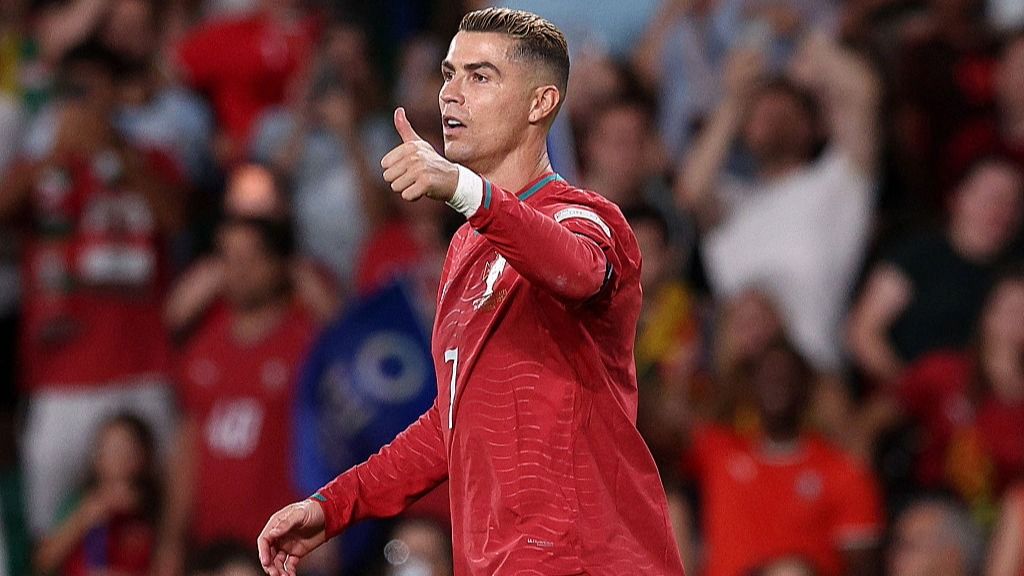
Ինչպես դիտել Նորվեգիա - Պորտուգալիա. Անվճար հեռարձակումներ և հեռուստաալիքներ Ազգերի լիգայի 2026/27 մրցաշարի համար
ՈՒԵՖԱ-ի Ազգերի լիգայի 2026/27 մրցաշարը շարունակվում է Նորվեգիայի և Պորտուգալիայի միջև D խմբի հանդիպումով, որին մասնակցում են ֆուտբոլային աստղեր Էրլինգ…