
Հաքերները հայտարարում են Trump Mobile-ի հազարավոր հաճախորդների տվյալների արտահոսքի մասին
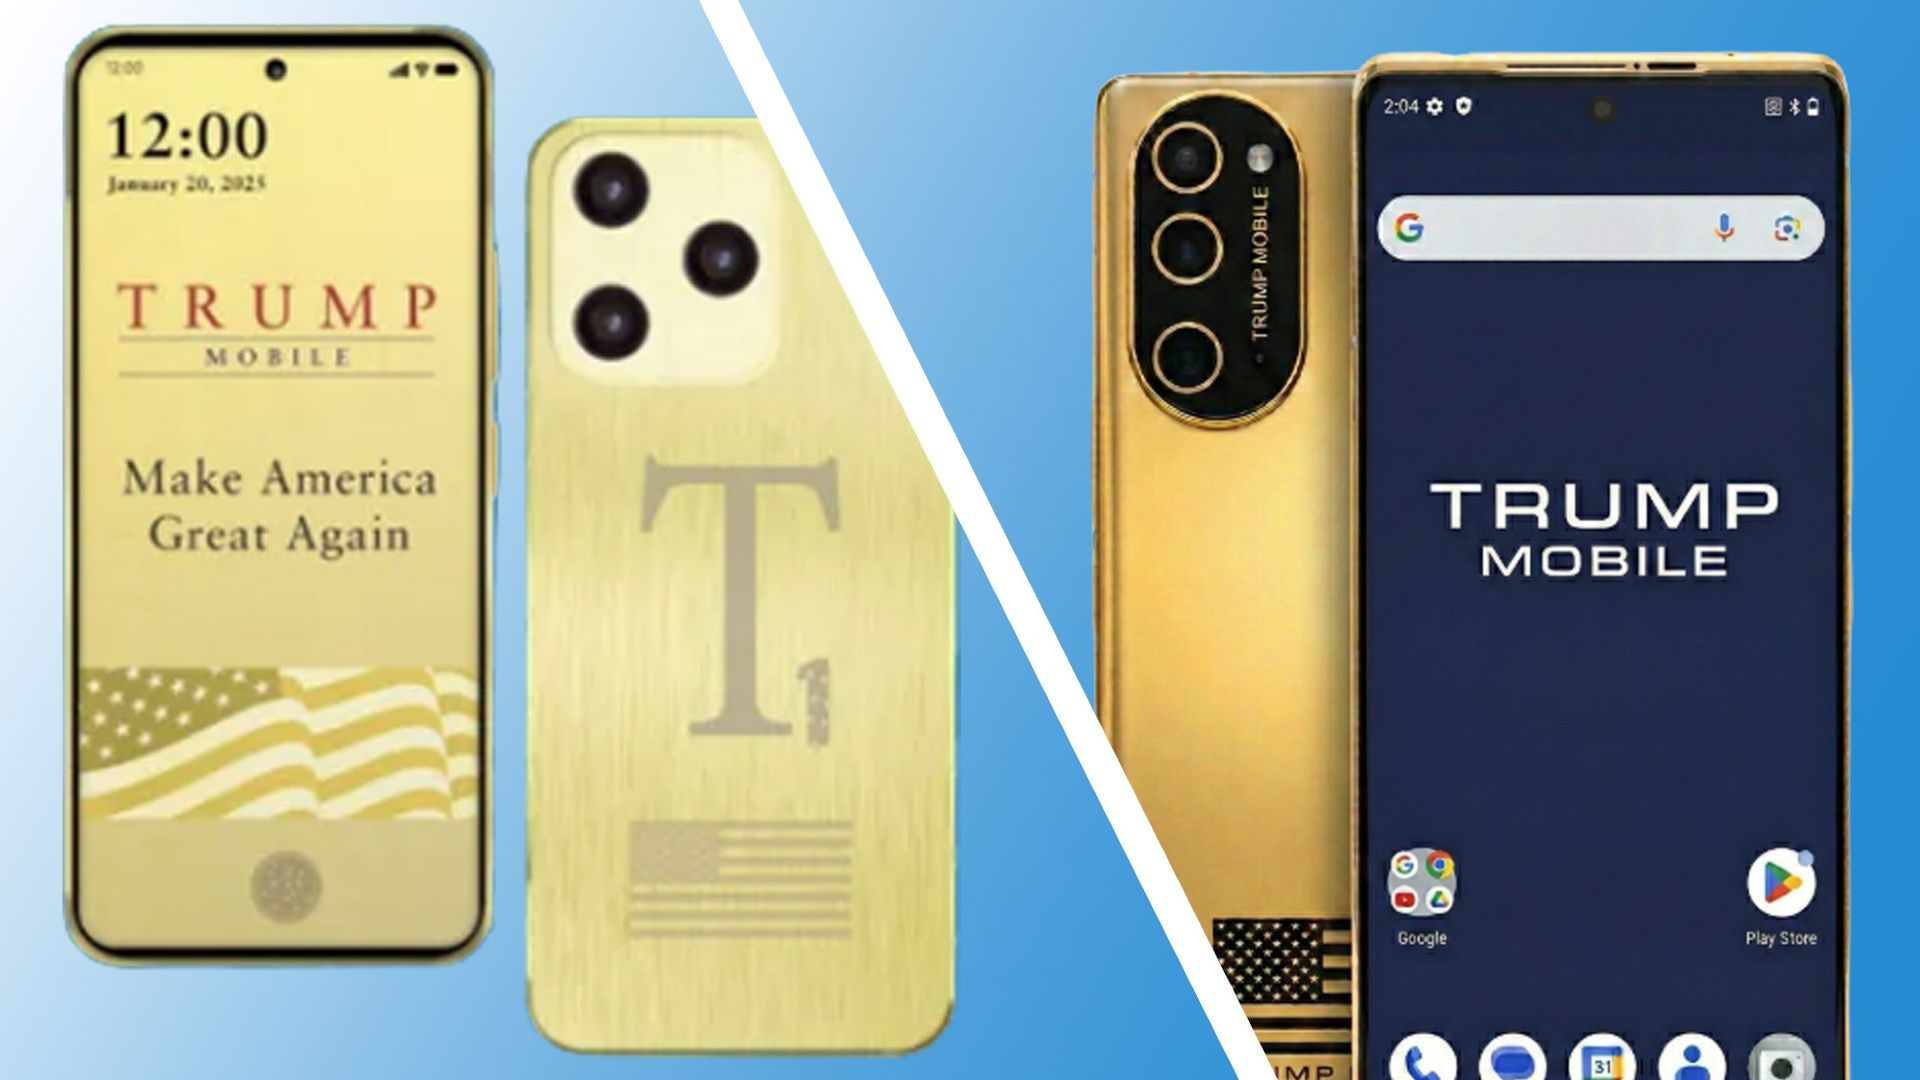
BYOD անունով կիբերհանցավոր խումբը ստանձնել է Trump Mobile-ի 3,615 հաճախորդների տվյալների արտահոսքի պատասխանատվությունը: Գողացված տվյալները ներառում են անուններ, էլեկտրոնային հասցեներ, հեռախոսահամարներ, տնային հասցեներ և պատվերի մանրամասներ: Խումբը պնդում է, որ մուտք է ստացել Liberty Mobile-ի աշխատակցի սարքի վարակման միջոցով՝ օգտագործելով չպաշտպանված ենթադոմեյններ և բազմագործոն նույնականացման բացակայությունը: Թեև Trump Mobile-ը հերքել է միջադեպը և չի պատասխանել հարցումներին, անվտանգության փորձագետները հաստատել են տվյալների իսկությունը: Չնայած վճարային քարտերի տվյալներ չեն հրապարակվել, մասնագետները զգուշացնում են ֆիշինգային հարձակումների վտանգի մասին: Այս միջադեպը հերթական խնդիրն է Trump-ի բրենդային հեռահաղորդակցային նախագծի համար, որը 2025 թվականից ի վեր բախվում է առաքման ուշացումների և գործառնական դժվարությունների հետ:
This is a summary. Read the full article at the original source:
TechRadarԿապակցված
Անվտանգության փորձագետները մարդկային գործոնը համարում են բիզնեսի համար ամենամեծ սպառնալիքը
Kaseya-ի կողմից անցկացված հետազոտությունը, որին մասնակցել են ավելի քան 1100 ՏՏ մասնագետներ, ցույց է տալիս, որ մարդկային գործոնը մնում է կիբերանվտանգու…

SonicWall SMA սարքերում առավելագույն ծանրության SSRF խոցելիությունը ենթարկվում է հարձակումների
SonicWall-ը հրատապ նախազգուշացում է տարածել իր SMA 1000 սերիայի սարքերին սպառնացող սերվերային կողմի հարցումների կեղծման (SSRF) առավելագույն ծանրության…
Phreak.ing-ը հարթակ է, որը կենտրոնացած է հեռահաղորդակցության ենթակառուցվածքների արդիականացման և ուսումնասիրության վրա՝ մասնավորապես ուղղված հին հեռախո…